JWT در جنگو

آنچه در این مطلب می‌خوانید

برای داشتن سیستم Authentication حین ساخت API از چند روش می‌توان استفاده کرد، به عنوان مثال می‌توان به سیستم توکن خود Django Rest Framework یا سیستم JWT در جنگو اشاره کرد. JWT در واقع مخفف کلمات JSON Web Token بوده و یک JSON ساده است. برای کسب اطلاعات بیشتر در این رابطه تا پایان این نوشته از دسته آموزش پایتون با ما همراه باشید.

JWT در جنگو چیست؟

طبق JWT، RFC ۷۵۱۹ یک استاندارد باز برای انتقال امن اطلاعات میان طرفین و به صورت یک شی JSON راه امن و جامعی را تعریف می‌کند. بحث امضای دیجیتال پیش آمده و باید بگوییم که می‌توان JWTها را توسط الگوریتم RSA یا ECDSA با یک کلید خصوصی /عمومی امضا کرد. JWTها در شکل متراکم خود دارای سه بخش هدر (Header)، Payload و امضا (Signature) هستند که با نقطه (.) از یکدیگر جدا می‌شوند.

JWT در جنگو

نحوه کار JWT

از جمله مهم‌ترین اصول پشت پرده طراحی کتابخانه جنگو می‌توان به استقلال نسبی مولفه‌های مختلف این چارچوب، کدنویسی کمتر، اصل عدم تکرار، توسعه سریع و طراحی تمیز اشاره کرد. بنابراین اگر در ابتدای مسیر هستید یا حتی جز توسعه‌دهنده‌های خوب این راه هستید، یادگیری جنگو به شما دید بهتر و منطقی می‌دهد.

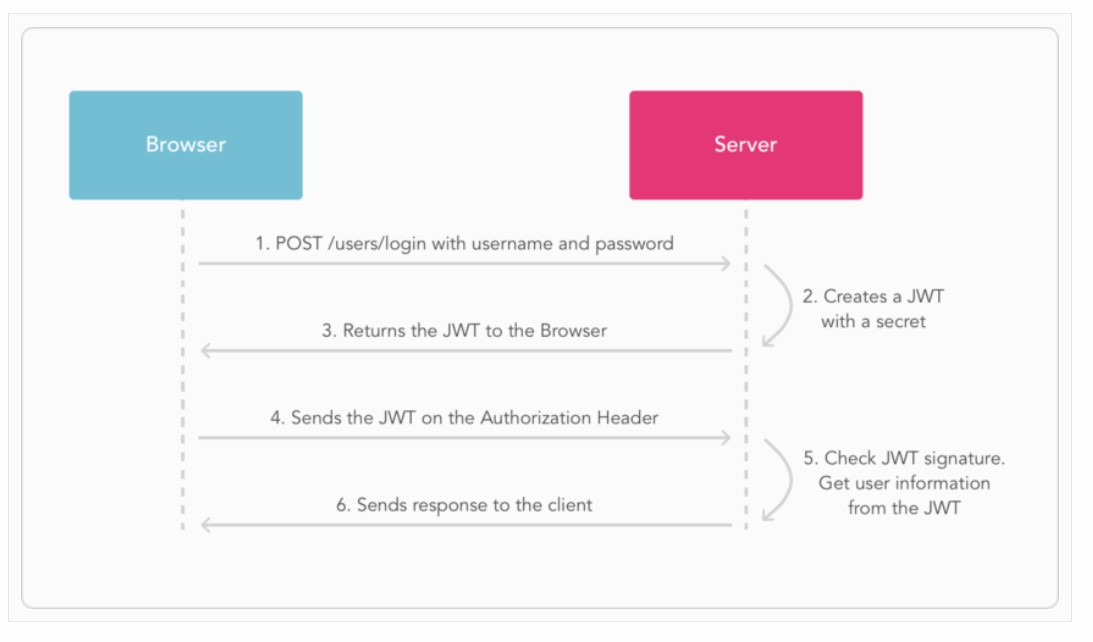
پس از ورود موفق یک کاربر، JSON Web Token به دست آمده و در حافظه محلی (Local Storage) دخیره می‌شود. هر بار که کاربر قصد دسترسی به یک URL محافظت شده داشته باشد، توکن در هدر درخواست ارسال می‌شود. سرور بررسی‌های لازم را برای تایید JWT معتبر انجام داده و اگر تایید شود، به کاربر اجازه دسترسی داده می‌شود.

نمونه‌ای از هدر محتوای معمول:

Authorization: Bearer eyJhbGciOiJIUzI1NiIsI

در نمودار زیر فرایند ذکر شده و ارتباط بین مرور گر و سرور به خوبی نشان داده شده است. برای درک خود JWT در جنگو مطالب بخش‌های بعدی مفید خواهد بود.

نحوه کار

نحوه نصب و راه اندازی JWT در جنگو

در مرحله اول نیاز به نصب JWT در پروژه است. از دستور زیر می‌توان برای نصب JWT در جنگو استفاده کرد:

pip install djangorestframework-simplejwt

بعد از پایان نصب، دستورات زیر را در فایل settings.py اضافه کنید:

REST_FRAMEWORK = {

'DEFAULT_AUTHENTICATION_CLASSES': (

...

'rest_framework_simplejwt.authentication.JWTAuthentication',

)

{

همچنین برای urls.py:

from django.urls import path

from rest_framework_simplejwt import views as jwt_views

urlpatterns = [

# Your URLs...

path('api/token/', jwt_views.TokenObtainPairView.as_view(), name='token_obtain_pair'),

path('api/token/refresh/', jwt_views.TokenRefreshView.as_view(), name='token_refresh'),

]

چند نمونه کد

برای این آموزش از مسیر زیر و نمای API استفاده می‌شود:

views.py

from rest_framework.views import APIView

from rest_framework.response import Response

from rest_framework.permissions import IsAuthenticated

class HelloView(APIView):

permission_classes = (IsAuthenticated,)

def get(self, request):

content = {'message': 'Hello, World!'}

return Response(content)

در ادامه استفاده از JWT در جنگو داریم:

urls.py

from django.urls import path

from myapi.core import views

urlpatterns = [

path('hello/', views.HelloView.as_view(), name='hello'),

]

استفاده از JWT در جنگو

در این آموزش برای استفاده از JWT در جنگو، از از HTTPie برای استفاده از نقاط پایانی (endpoints) API از طریق ترمینال استفاده خواهد شد. اما شما همچنین می‌توانید از cURL (که به راحتی در بسیاری از سیستم عامل‌ها موجود است) برای تست و آزمون موضوعات استفاده کنید.

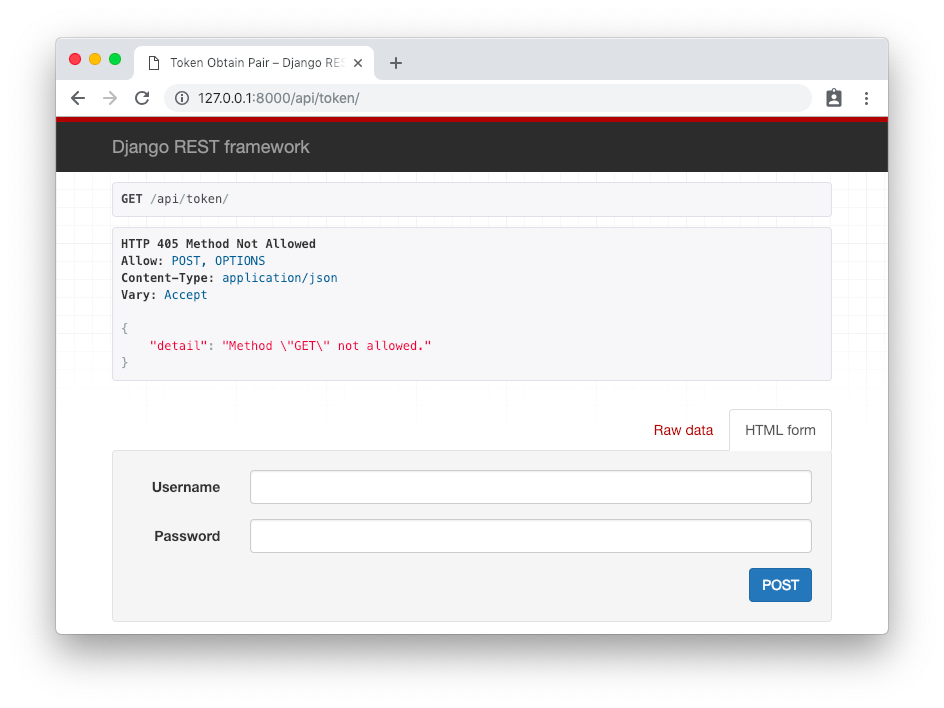
یا به طور متناوب، با دسترسی به URL های نقطه پایانی مانند تصویر زیر از واسط وب DRF استفاده کنید:

JWT در جنگو
توکن را به دست بیاور!

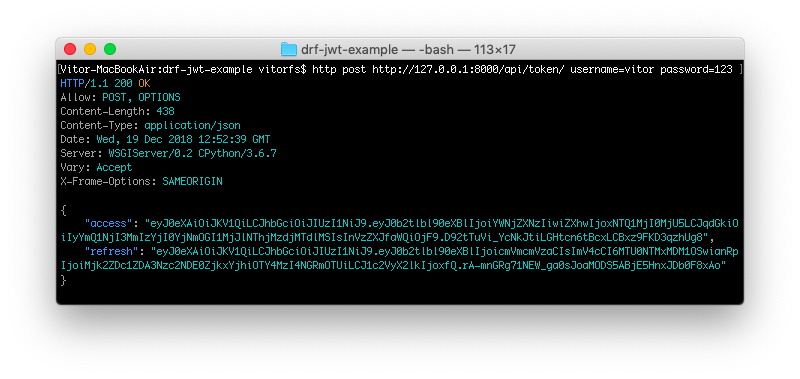
اولین قدم احراز هویت و به دست آوردن توکن است. بدین منظور نقطه پایانی یا همان End Point

/api/token/

بوده و فقط درخواست‌های POST را قبول می‌کند.

http post http://127.0.0.1:8000/api/token/ username=vitor password=123

token

بنابراین، به طور کلی در بدنه پیام پاسخ، دو توکن است:

{

"access": "eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ0b2tlbl90eXBlIjoiYWNjZXNzIiwiZXhwIjoxNTQ1MjI0MjU5LCJqdGkiOiIyYmQ1NjI3MmIzYjI0YjNmOGI1MjJlNThjMzdjMTdlMSIsInVzZXJfaWQiOjF9.D92tTuVi_YcNkJtiLGHtcn6tBcxLCBxz9FKD3qzhUg8",

"refresh": "eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ0b2tlbl90eXBlIjoicmVmcmVzaCIsImV4cCI6MTU0NTMxMDM1OSwianRpIjoiMjk2ZDc1ZDA3Nzc2NDE0ZjkxYjhiOTY4MzI4NGRmOTUiLCJ1c2VyX2lkIjoxfQ.rA-mnGRg71NEW_ga0sJoaMODS5ABjE5HnxJDb0F8xAo"

}

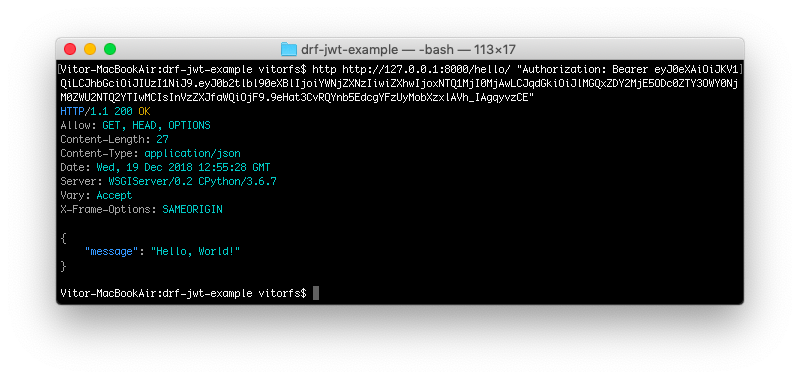
پس از آن نیاز به ذخیره access token و refresh token در سمت کلاینت ( سرویس گیرنده در شبکه) است. برای دسترسی به نماهای محافظت شده در بک‌اند (به عنوان مثال، نقاط پایانی API که احتیاج به احراز هویت دارند)، باید access token را در هدر همه درخواست‌ها قرار دهید، مانند این:

http http://127.0.0.1:8000/hello/ "Authorization: Bearer eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ0b2tlbl90eXBlIjoiYWNjZXNzIiwiZXhwIjoxNTQ1MjI0MjAwLCJqdGkiOiJlMGQxZDY2MjE5ODc0ZTY3OWY0NjM0ZWU2NTQ2YTIwMCIsInVzZXJfaWQiOjF9.9eHat3CvRQYnb5EdcgYFzUyMobXzxlAVh_IAgqyvzCE"

توکن در JWT

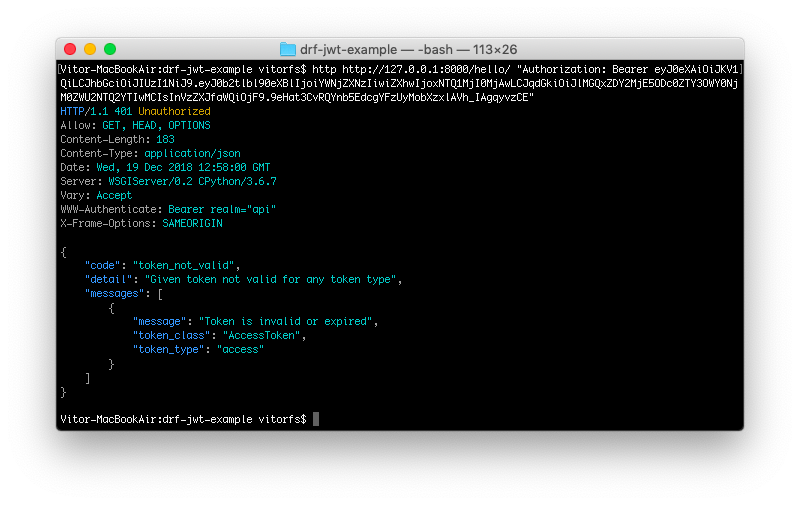
این token دسترسی برای ۵ دقیقه بعدی معتبر بوده و پس از گدشت ۵ دقیقه تاریخ انقضایش به پایان می‌رسد. می‌دانیم که توکن به جهت تایید اعتبار حضور یک کاربر است. در یک مثال ساده‌تر، فرض کنید شما وارد یک همایش شده‌اید. در مرحله اول و در هنگام ورود به سالن همایش، نام و نام کاربری خود را به مسئول مربوطه نشان داده و پس از تایید هویت شما، مسئول یک دستبند به منزله کاربر معتبر به شما می‌زند. در دفعات بعدی در صورت ورود و خروج به سالن، مسئول دیگر اعتبار هویت شما را چک نمی‌کند و فقط با داشتن دسبتند به شما اجازه ورود و خروج می‌دهد. اما برای حفظ امنیت بیشتر در سطح شبکه و وب، توکن دسترسی پس از مدتی منقضی شده و با خطای زیر روبرو خواهید شد:

http http://127.0.0.1:8000/hello/ "Authorization: Bearer eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ0b2tlbl90eXBlIjoiYWNjZXNzIiwiZXhwIjoxNTQ1MjI0MjAwLCJqdGkiOiJlMGQxZDY2MjE5ODc0ZTY3OWY0NjM0ZWU2NTQ2YTIwMCIsInVzZXJfaWQiOjF9.9eHat3CvRQYnb5EdcgYFzUyMobXzxlAVh_IAgqyvzCE"

jwt expired 4

(Refresh token) در استفاده از JWT در django

برای داشتن توکن دسترسی جدید، لازم است از refresh token endpoint، استفاده شود:

/api/token/refresh/

برای ارسال refresh token داریم:

رفرش توکن

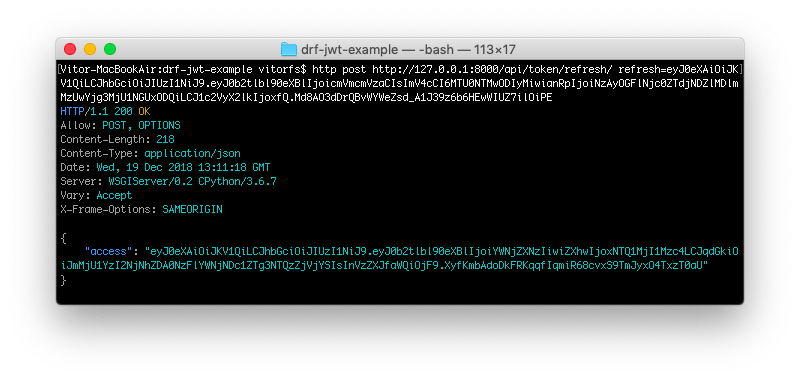
http post http://127.0.0.1:8000/api/token/refresh/ refresh=eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ0b2tlbl90eXBlIjoicmVmcmVzaCIsImV4cCI6MTU0NTMwODIyMiwianRpIjoiNzAyOGFlNjc0ZTdjNDZlMDlmMzUwYjg3MjU1NGUxODQiLCJ1c2VyX2lkIjoxfQ.Md8AO3dDrQBvWYWeZsd_A1J39z6b6HEwWIUZ7ilOiPE

پاسخ برگشتی یک توکن دسترسی جدید است که از آن در ارتباطات بعدی استفاده خواهید کرد. جالب است بدانید در این فرایند، رفرش توکن برای ۲۴ ساعت بعدی معتبر بوده و پس از گذشت این زمان، باید فرایند احراز هویت برای دسترسی به توکن دسترسی و رفرش توکن با استفاده نام کاربری و کلمه عبور انجام بگیرد.

در نگاه اول شاید refresh token بی معنی به نظر برسد، اما در واقع لازم است مطمئن شوید که کاربر هنوز مجوزهای صحیح را دارد. اگر توکن دسترسی مدت زمان انقضای طولانی داشته باشد، امکان دارد به روز رسانی اطلاعات مربوط به توکن طول بکشد. زیرا چک و بررسی احراز هویت با رمزنگاری انجام می‌گیرد. به جای این‌که یک سری query به پایگاه داده زده شود و داده‌ها تایید گردند. بنابراین برخی از اطلاعات به نوعی کش( پنهان) می‌شوند.

با یک جنبه حالتی هم طرفیم، refresh token فقط با دیتای POST و access token با هدر HTTP ارسال می‌شود. که امکان دارد در طول مسیر وارد سیستم شود.

آموزش ساخت فروشگاه اینترنتی با جنگو آموزش ساخت فروشگاه اینترنتی با جنگو

جمع بندی فریمورک JWT در جنگو

استفاده از JWT در جنگو برای احراز هویت روش مرسومی است. به طور کلی کتابخانه جنگو، یک چارچوب توسعه برنامه‌های کاربردی در زبان پایتون به حساب می‌آید. از جمله مهم‌ترین اصول پشت پرده طراحی کتابخانه جنگو می‌توان به استقلال نسبی مولفه‌های مختلف این چارچوب، کدنویسی کمتر، اصل عدم تکرار، توسعه سریع و طراحی تمیز اشاره کرد. بنابراین اگر در ابتدای مسیر هستید یا حتی جز توسعه‌دهنده‌های خوب این راه هستید، یادگیری فریمورک جنگو به شما دید بهتر و منطقی می‌دهد.

https://maktabkhooneh.org/mag/jwt-in-django/
تصویر مهناز محمدی

مهناز محمدی

0 0 امتیازها
امتیاز دهی به محتوا
مشترک شوید
اطلاع از
guest
1 دیدگاه
قدیمی ترین
جدید ترین دیدگاه با تعداد رای زیاد
idk

سلام.
مطلب مفیدی بود اما اینکه سعی کرده بودید کلمات انگلیسی رو به فارسی برگردونید، گند زده به این مطلب 🙂

مقالات بیشتر
بهترین قالب‌های وردپرس رایگان

بهترین قالب های وردپرس رایگان؛ راهنمای انتخاب

بهترین قالب‌های وردپرس

بهترین قالب‌های وردپرس؛ راهنمای انتخاب حرفه‌ای‌ترین پوسته‌های فارسی

آموزش نصب درگاه پرداخت در وردپرس

راهنمای کامل نصب و اتصال درگاه پرداخت در وردپرس و ووکامرس

آموزش افزونه رنک مث برای سئو

آموزش جامع و گام‌به‌گام افزونه رنک مث (Rank Math)

راهنمای جامع انتخاب بهترین افزونه افزایش سرعت سایت وردپرس تصویر 1: بهترین افزونه افزایش سرعت وردپرس وقتی یک سایت وردپرسی دیر باز می‌شود، کاربر منتظر نمی‌ماند و همین چند ثانیه تاخیر می‌تواند تجربه کاربری و مسیر خرید را تحت تاثیر قرار دهد. انتخاب افزونه مناسب هم به نوع سایت، میزان ترافیک و زیرساخت آن بستگی دارد؛ ابزاری که برای یک فروشگاه پرترافیک مناسب است، لزوما بهترین گزینه برای یک وبلاگ سبک یا سایت شرکتی نیست. از طرفی، نصب چند افزونه قدرتمند بدون تنظیمات درست می‌تواند باعث تداخل شود. در این راهنما، بهترین افزونه‌های افزایش سرعت وردپرس را از نظر قابلیت‌ها، امکانات رایگان و پولی و کاربرد بررسی می‌کنیم تا بتوانید گزینه مناسب سایت خود را انتخاب و یک Stack بهینه برای افزایش سرعت بسازید. چرا سرعت لود سایت برای سئو و فروش شما حیاتی است؟ سرعت سایت، اولین تجربه کاربر از کیفیت یک وب‌سایت است. وقتی صفحه سریع و روان نمایش داده می‌شود، کاربر راحت‌تر به محتوا می‌رسد، صفحات بیشتری را بررسی می‌کند و مسیر خرید را با تمرکز بیشتری ادامه می‌دهد. در مقابل، تاخیر در بارگذاری می‌تواند باعث خروج زودهنگام کاربر و کاهش فرصت‌های تبدیل شود. از نگاه گوگل نیز سرعت بخشی از تجربه صفحه است و Core Web Vitals در سیستم‌های رتبه‌بندی مورد توجه قرار می‌گیرد؛ البته امتیاز خوب به‌تنهایی جایگاه برتر را تضمین نمی‌کند. بنابراین، بهینه‌سازی سرعت را باید هم‌زمان برای سئو، تجربه کاربر و افزایش فروش دنبال کرد. دسته‌بندی افزونه‌های سرعت؛ از سرویس‌های ابری تا ابزارهای تخصصی همه ابزارهای افزایش سرعت، یک کار را با یک روش انجام نمی‌دهند. بعضی راهکارها بخش عمده پردازش را به زیرساخت ابری منتقل می‌کنند و بعضی دیگر مستقیما داخل وردپرس، کش، فایل‌ها، تصاویر و کدهای سایت را بهینه می‌کنند. NitroPack نمونه‌ای از راهکارهای ابری و یکپارچه است؛ کش، بهینه‌سازی تصاویر، فشرده‌سازی کد و CDN را در زیرساخت خود مدیریت می‌کند و بخشی از بار پردازشی را از سرور سایت برمی‌دارد. در مقابل، WP Rocket یک افزونه تخصصی بهینه‌سازی وردپرس است که امکاناتی مانند Page Cache، کش مرورگر، بهینه‌سازی CSS و JavaScript، Lazy Load و Preload را مستقیما برای سایت فراهم می‌کند. دسته سوم، ابزارهای Utility هستند؛ ابزارهایی که روی یک بخش مشخص تمرکز دارند، مثل بهینه‌سازی تصاویر، CDN، کش آبجکت یا مدیریت فایل‌های CSS و JavaScript. این ابزارها زمانی ارزش بیشتری پیدا می‌کنند که بخواهید Stack سرعت سایت را دقیقا بر اساس نیاز و زیرساخت خودتان طراحی کنید. معرفی و مقایسه برترین افزونه‌های افزایش سرعت وردپرس در سال 2026 بازار افزونه‌های سرعت وردپرس چند گزینه شناخته‌شده با رویکردهای متفاوت دارد. NitroPack یک راهکار ابری و یکپارچه است که کش، بهینه‌سازی منابع و CDN را در یک سرویس ترکیب می‌کند؛ WP Rocket بیشتر بر کش و بهینه‌سازی فایل‌ها در سطح وردپرس تمرکز دارد؛ و LiteSpeed Cache زمانی بیشترین ظرفیت خود را نشان می‌دهد که سایت روی LiteSpeed یا زیرساخت سازگار با QUIC.cloud اجرا شود. NitroPack؛ راهکار یکپارچه برای کمترین درگیری فنی NitroPack بخش مهمی از فرایند بهینه‌سازی را در زیرساخت ابری خود مدیریت می‌کند و امکاناتی مانند کش، بهینه‌سازی تصاویر، بهینه‌سازی کد و CDN را کنار هم قرار می‌دهد. این رویکرد برای صاحبان سایت‌هایی جذاب است که سرعت مناسب را با تنظیمات دستی کمتر دنبال می‌کنند. WP Rocket؛ کنترل بیشتر روی بهینه‌سازی وردپرس WP Rocket مجموعه‌ای از قابلیت‌های کش، بهینه‌سازی CSS و JavaScript، Lazy Load، Preload و بهینه‌سازی Core Web Vitals را ارائه می‌دهد. ساختار آن برای کاربرانی مناسب است که یک افزونه تخصصی وردپرس می‌خواهند و ترجیح می‌دهند تنظیمات عملکرد سایت را با کنترل بیشتری مدیریت کنند. LiteSpeed Cache؛ انتخاب قدرتمند برای زیرساخت LiteSpeed LiteSpeed Cache فقط یک افزونه کش ساده نیست؛ مجموعه‌ای از قابلیت‌های کش و بهینه‌سازی را در اختیار سایت‌های وردپرسی قرار می‌دهد. قابلیت‌های کش در سطح سرور به LiteSpeed یا زیرساخت سازگار مانند QUIC.cloud وابسته‌اند، در حالی که ابزارهایی مثل بهینه‌سازی CSS و JavaScript، تصاویر و دیتابیس دامنه استفاده گسترده‌تری دارند. تصویر 2: ترکیب افزونه‌های افزایش سرعت وردپرس مقایسه سریع افزونه‌های برتر افزایش سرعت وردپرس برای مقایسه عملکرد واقعی، نرخ قبولی Core Web Vitals را بر اساس داده منتشرشده در ژانویه 2026 توسط NitroPack و مبتنی بر داده‌های بیش از 2 میلیون سایت در نظر گرفته‌ایم. این اعداد نشان‌دهنده عملکرد کل سایت‌ها در آن مجموعه داده هستند و به‌تنهایی تضمین‌کننده نتیجه یک سایت مشخص نیستند. افزونه نرخ قبولی Core Web Vitals در داده ۲۰۲۶ بهترین کاربرد مدل قیمت‌گذاری سطح تنظیمات NitroPack 54% بهینه‌سازی خودکار و سایت‌هایی که تنظیمات فنی کمتری می‌خواهند رایگان/ اشتراکی آسان WP Rocket 50% سایت‌های وردپرسی با نیاز به کنترل مناسب و تنظیمات ساده اشتراکی آسان تا متوسط LiteSpeed Cache 48% سایت‌های روی LiteSpeed و زیرساخت سازگار با QUIC.cloud رایگان متوسط تا پیشرفته Perfmatters 51% کنترل اسکریپت‌ها و بهینه‌سازی جزئیات فرانت‌اند اشتراکی متوسط WP-Optimize 46% ترکیب کش، بهینه‌سازی دیتابیس و تصاویر رایگان/ اشتراکی متوسط چگونه یک Stack مطمئن بسازیم؟ پشته افزونه‌ها زمانی کاربردی است که هر ابزار یک وظیفه مشخص داشته باشد. برای ساخت چنین ترکیبی، این سه اصل را در نظر بگیرید: • یک افزونه اصلی برای کش انتخاب کنید. دو سیستم Page Cache را هم‌زمان فعال نکنید؛ چرا که مدیریت چند لایه کش می‌تواند باعث تداخل و رفتارهای غیر قابل‌پیش‌بینی شود. • هر قابلیت را به یک ابزار بسپارید. اگر افزونه اصلی شما Minify، Lazy Load یا بهینه‌سازی CSS را انجام می‌دهد، همان قابلیت را در ابزار دوم خاموش کنید. این روش از پردازش تکراری و تداخل تنظیمات جلوگیری می‌کند. • بعد از هر تغییر، سایت را تست کنید. صفحات مهم، فرم‌ها، سبد خرید و فرایند پرداخت را بررسی کنید و سپس Core Web Vitals را دوباره بسنجید. این مرحله در سایت‌های فروشگاهی اهمیت بیشتری دارد؛ چرا که تنظیمات کش می‌تواند با محتوای پویا و شخصی‌سازی‌شده تعامل داشته باشد. در عمل، یک Stack خوب معمولا از یک ابزار اصلی کش و بهینه‌سازی + ابزارهای تخصصی برای نیازهای مشخص تشکیل می‌شود. ترکیب دقیق نیز بر اساس هاست، قالب و معماری سایت انتخاب می‌شود. نقش هاستینگ در کارایی افزونه‌های سرعت؛ آیا افزونه به‌تنهایی کافی است؟ حتی بهترین افزونه سرعت، روی یک زیرساخت ضعیف به نتیجه ایده‌آل نمی‌رسد. نوع وب‌سرور، منابع CPU و RAM، نسخه PHP، موقعیت سرور و قابلیت‌هایی مثل Server-side Cache و Object Cache مستقیما روی زمان پاسخ‌گویی سایت اثر می‌گذارند. مستندات وردپرس نیز کش سمت سرور و Object Cache را از اجزای مهم معماری بهینه‌سازی معرفی می‌کند. برای مثال، WP Rocket می‌تواند با Page Cache پردازش PHP و درخواست‌های پایگاه داده را کاهش دهد؛ اما اگر زمان پاسخ سرور همچنان بالا باشد، باید منابع و تنظیمات هاست را هم بررسی کرد. خود WP Rocket نیز تاکید می‌کند که عملکرد نهایی سایت به ظرفیت هاست و وضعیت سرور وابسته است. بنابراین قبل از نصب افزونه، زیرساخت را بشناسید: هاست مناسب + کش در سطح سرور + افزونه بهینه‌سازی متناسب با محیط اجرا، ترکیب منطقی‌تری از تکیه بر یک افزونه به‌تنهایی است. سوالات متداول درباره انتخاب بهترین افزونه بهترین افزونه افزایش سرعت وردپرس برای کاربران مبتدی کدام است؟ اگر به دنبال راهکاری هستید که بدون دانش فنی و تنها با چند کلیک بیشترین تاثیر را بگذارد، افزونه‌های NitroPack و WP Rocket بهترین‌ها هستند. این ابزارها اکثر تنظیمات بهینه‌سازی را به صورت خودکار انجام می‌دهند. آیا می‌توان چندین افزونه افزایش سرعت را همزمان نصب کرد؟ خیر؛ نصب همزمان چندین افزونه که وظایف مشابهی دارند (مانند دو افزونه کش) باعث ایجاد تداخل و خرابی در ظاهر سایت می‌شود. پیشنهاد می‌شود یک افزونه اصلی برای کش انتخاب کرده و در صورت نیاز، آن را با ابزارهای تخصصی کوچک‌تر (مانند Perfmatters برای مدیریت اسکریپت‌ها) ترکیب کنید. چرا با وجود نصب بهترین افزونه، سایت من همچنان کند است؟ افزونه‌ها نمی‌توانند مشکلات ریشه‌ای مانند هاست ضعیف، قالب‌های سنگین و غیراستاندارد یا طراحی نامناسب صفحه را به طور کامل جبران کنند. بهینه‌سازی سرعت باید از زیرساخت و هاستینگ شروع شود و افزونه‌ها به عنوان مکمل عمل کنند. تفاوت اصلی افزونه‌های رایگان و پرمیوم در چیست؟ افزونه‌های رایگان مانند WP Super Cache معمولا فقط عمل کش‌کردن را انجام می‌دهند؛ اما نسخه‌های پرمیوم قابلیت‌هایی مانند بهینه‌سازی کد و تصاویر، CSS بحرانی و اتصال به CDN را نیز در اختیار شما می‌گذارند که تاثیر مستقیم و بیشتری بر امتیاز Core Web Vitals دارند. تصویر 3: افزایش سرعت سایت وردپرس سخن پایانی؛ سرعت بیشتر، شروع یک مسیر حرفه‌ای بهترین افزونه افزایش سرعت وردپرس

راهنمای جامع انتخاب بهترین افزونه افزایش سرعت سایت وردپرس

بهترین افزونه‌های امنیت وردپرس در سال ۲۰۲۶

بهترین افزونه امنیت وردپرس؛ راهنمای جامع انتخاب و مقایسه پلاگین‌های برتر