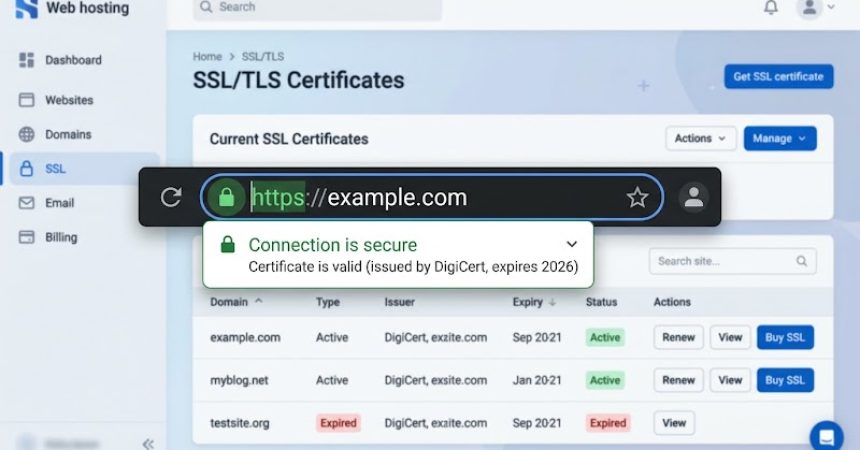
نمایش هشدار «Not Secure» (ناامن) در نوار آدرس مرورگر، کاربران را از وارد کردن اطلاعات یا خرید از وبسایت منصرف میکند. برای حذف این هشدار و نمایش آیکون قفل امنیتی، باید گواهی SSL را روی هاست خود فعال کنید تا پروتکل سایت از HTTP به HTTPS تغییر یابد.
فعالسازی این لایه امنیتی (SSL/TLS) یکی از اولین اقدامات فنی در راهاندازی وبسایت است؛ بنابراین اگر در مسیر یادگیری و آموزش وردپرس هستید، بهتر است پیش از طراحی صفحات یا بلافاصله پس از راهاندازی سایت، این گواهی را روی هاست خود فعال کنید تا علاوهبر جلب اعتماد کاربران، در رتبهبندی گوگل نیز تاثیر مثبتی بگیرید.
در این راهنما، مراحل آموزش نصب ssl در دایرکت ادمین را به دو روش رایگان (Let’s Encrypt) و تجاری (خریداریشده) در پوستههای قدیم و جدید این کنترلپنل بررسی میکنیم. همچنین تنظیمات ضروری پوشه private_html برای جلوگیری از عدم نمایش سایت، نحوه ریدایرکت به HTTPS و رفع خطاهای رایج پس از نصب را گامبهگام مرور خواهیم کرد.

گواهی SSL چیست و چرا تغییر HTTP به HTTPS ضروری است؟
گواهی SSL (مخفف Secure Sockets Layer) یک لایه امنیتی دیجیتال است که ارتباط میان مرورگر کاربر و سرور سایت را رمزنگاری میکند. با فعالسازی این گواهی، پروتکل سایت از HTTP به HTTPS تغییر مییابد و اطلاعات حساسی مانند نام کاربری، رمز عبور و مشخصات پرداخت در برابر شنود و دسترسی هکرها محافظت میشوند. در جدول زیر تفاوتهای اصلی این دو پروتکل را مشاهده میکنید:
| معیار مقایسه | پروتکل HTTP | پروتکل HTTPS |
|---|---|---|
| رمزنگاری (Encryption) | ندارد (دادهها در معرض شنود هستند) | دارد (رمزنگاری با لایه SSL/TLS) |
| نمایش در مرورگر (Browser) | نمایش هشدار ناامن (Not secure) | نمایش آیکون قفل امنیتی |
| تاثیر در سئو (SEO) | جایگاه پایینتر | اولویت بالاتر در نتایج گوگل |
| کاربرد (Required for) | سایتهای پایه بدون تبادل داده | فروشگاهها، فرمها و صفحات ورود |
پیشنیازهای مهم قبل از فعالسازی SSL در دایرکت ادمین
پیش از اقدام برای نصب گواهی امنیتی، باید سه تنظیم پایه را در هاست خود بررسی کنید. آمادهسازی این پیشنیازها از بروز خطا هنگام صدور گواهینامه جلوگیری میکند و مانع از قطع شدن نمایش محتوای وبسایت پس از تغییر پروتکل به HTTPS میشود.
بررسی اتصال دامنه به هاست (تنظیمات DNS)
پیش از اقدام برای دریافت گواهی، مطمئن شوید که دامنه و هاست به هم متصل هستند و تنظیمات DNS دامنه انجام شده است. اگر رکوردهای DNS بهدرستی به آیپی (IP) هاست اشاره نکنند یا هنوز در سطح شبکه منتشر (Propagate) نشده باشند، گواهینامه SSL فعال نمیشود. در صورتی که بهتازگی تنظیمات DNS را تغییر دادهاید، چند ساعت صبر کنید تا انتشار آن کامل شود.
فعال کردن قابلیت SSL برای دامنه در Domain Setup
برای نصب گواهینامه امنیتی، ابتدا باید قابلیت SSL روی دامنه شما فعال باشد. برای بررسی این موضوع، از بخش Advanced Features (تنظیمات پیشرفته) یا Account Manager (بخش Basic Functionality) وارد قسمت SSL Certificates (گواهینامههای SSL) شوید.
در بالای صفحه و زیر منوها وضعیت فعال بودن SSL نمایش داده میشود. اگر غیرفعال است، روی لینک You can enable it here کلیک کنید تا به بخش Domain Setup هدایت شوید. در این صفحه، تیک گزینه Secure SSL را بزنید و روی دکمه Save کلیک کنید. سپس دوباره به بخش SSL Certificates برگردید تا از فعال شدن آن مطمئن شوید.
یکسانسازی پوشه private_html و public_html (جلوگیری از عدم نمایش سایت)
دایرکت ادمین بهطور پیشفرض برای نمایش محتوای HTTP و HTTPS از دو پوشه روت مجزا (public_html و private_html) استفاده میکند. برای اینکه پس از فعالسازی SSL نیازی به جابهجایی فایلهای سایت نباشد و سایت بدون مشکل بارگذاری شود، باید این دو پوشه را یکسانسازی کنید.
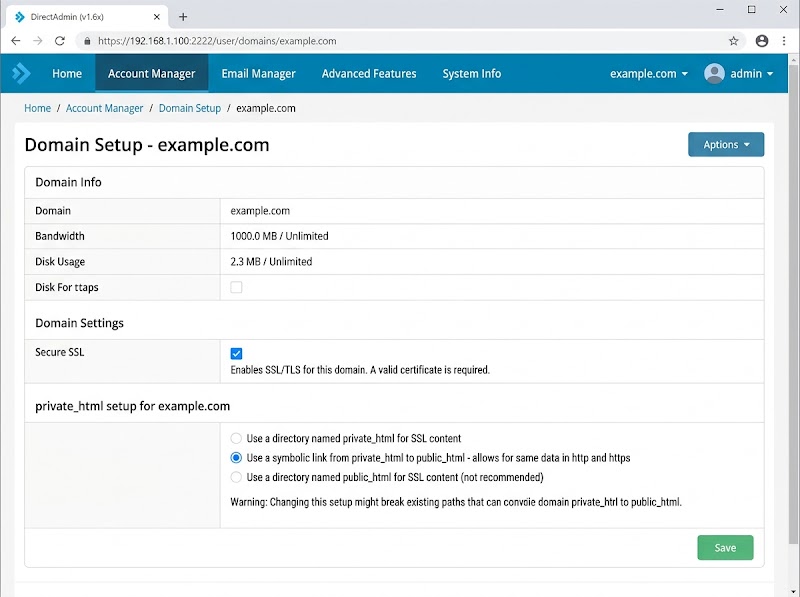
برای این کار، در پنل دایرکت ادمین وارد بخش Domain Setup شوید و روی نام دامنه خود کلیک کنید. سپس گزینه Use a symbolic link from private_html to public_html (ایجاد پیوند نمادین یا Symlink) را انتخاب و تغییرات را ذخیره کنید. درک نحوه کارکرد پیوندهای نمادین و ساختار دایرکتوریهای سرور، ریشه در مباحث آموزش سیستم عامل سرور دارد که علاقهمندان به مباحث زیرساختی میتوانند این مفاهیم را دنبال کنند.
توجه داشته باشید که با فعال کردن این گزینه، پوشه private_html واقعی و محتویات داخل آن حذف شده و به public_html متصل میشود. اگر سایت خود را بهتازگی راهاندازی کردهاید یا تمام اطلاعاتتان در پوشه public_html قرار دارد، این کار هیچ مشکلی برای دادههای سایت شما ایجاد نمیکند؛ بااینحال، برای اطمینان بیشتر میتوانید قبل از تایید، خالی بودن پوشه private_html را در فایل منیجر بررسی کنید.
روش اول: آموزش نصب SSL رایگان برای دایرکت ادمین (Let’s Encrypt)
کنترلپنل دایرکت ادمین امکان دریافت گواهینامههای رایگان از مراجعی مانند Let’s Encrypt و ZeroSSL را بدون پرداخت هزینه فراهم میکند. برای دریافت و فعالسازی ssl رایگان برای دایرکت ادمین، مراحل زیر را به ترتیب طی کنید:
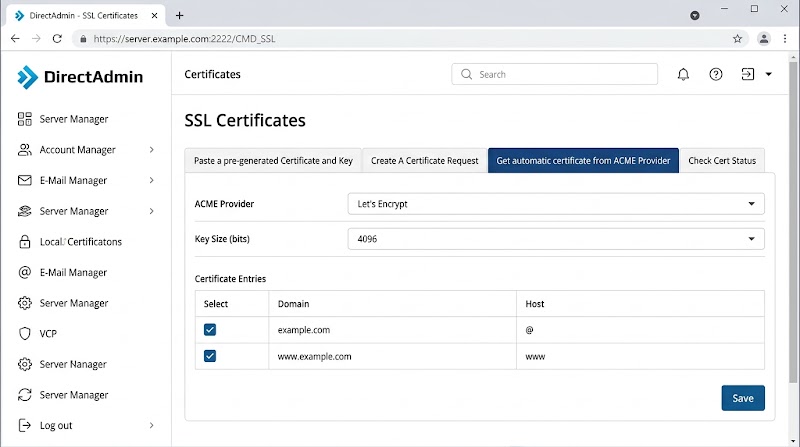
۱. ورود به بخش گواهینامهها: با نام کاربری و رمز عبور خود وارد پنل دایرکت ادمین شوید. از منوی Account Manager (در پوسته جدید) یا بخش Basic Functionality و Advanced Features (در پوستههای دیگر و قدیمی، معادل «تنظیمات پیشرفته» در پنلهای فارسی)، روی گزینه SSL Certificates (گواهینامههای SSL) کلیک کنید.
۲. انتخاب دریافت خودکار گواهی: در صفحه بازشده، سربرگ Get automatic certificate from ACME Provider یا گزینه Free & automatic certificate from Let’s Encrypt را انتخاب کنید.
۳. تنظیم اندازه کلید: به بخش Key Size (bits) بروید، منوی کشویی را باز کرده و مقدار ۴۰۹۶ بیت را انتخاب کنید.
۴. انتخاب دامنه و زیردامنهها: در قسمت Certificate Entries که در پایین صفحه قرار دارد، فهرست آدرسهای متصل به هاست را میبینید. تیک دامنه اصلی خود (مثلاً example.com) و نسخه همراه با www آن (www.example.com) را بزنید. در صورت نیاز میتوانید گزینههای دیگر مانند mail یا ftp را نیز انتخاب کنید.
۵. ذخیره و نصب نهایی: روی دکمه Save (ذخیره تغییرات) کلیک کنید و چند لحظه منتظر بمانید تا گواهی صادر شود. پس از پایان عملیات، یک پنجره پاپآپ با عنوان CERTIFICATE AND KEY SAVE نمایش داده میشود؛ روی دکمه Close کلیک کنید.
این گواهی رایگان پس از چند دقیقه روی دامنه شما فعال میشود و دایرکت ادمین هر ۹۰ روز یکبار آن را بهطور خودکار تمدید میکند.
روش دوم: آموزش نصب SSL تجاری (خریداریشده) روی دایرکت ادمین
اگر گواهینامه امنیتی را از شرکتهای صادرکننده (مانند Certum، Comodo یا DigiCert) خریدهاید یا قصد دارید گواهی دریافتی از کلودفلر (Cloudflare) را جهت نصب ssl روی دایرکت ادمین استفاده کنید، باید فایلهای گواهی را بهصورت دستی وارد پنل نمایید.
نکته مهم: اگر پیش از این از گواهی رایگان روی دامنه استفاده میکردید، ابتدا گزینه تمدید خودکار SSL رایگان را لغو کنید و سپس مراحل زیر را انجام دهید.
گام اول: تولید کد CSR در دایرکت ادمین (در صورت نیاز)
برای صدور گواهینامه تجاری، شرکتهای صادرکننده به یک کد درخواست گواهی (CSR) نیاز دارند. اگر این کد هنگام خرید بهصورت خودکار در پنل کاربری هاستینگ شما ساخته نشده است، برای تولید آن در دایرکت ادمین مراحل زیر را طی کنید:
۱. از بخش Account Manager (یا Advanced Features / تنظیمات پیشرفته در پوسته قدیمی) وارد قسمت SSL Certificates (گواهینامههای SSL) شوید.
۲. گزینه Create a Certificate Request را انتخاب کنید.
۳. اطلاعات درخواستی شامل نام دامنه در فیلد Common Name (مانند example.com)، نام سازمان (Organization)، شهر (City)، استان (State) و کشور (Country) را تکمیل کنید.
۴. پس از ذخیره، کد CSR تولیدشده را کپی کرده و در پنل شرکت صادرکننده SSL قرار دهید تا پس از تایید مالکیت دامنه، فایلهای گواهی برایتان صادر شود.
گام دوم: وارد کردن کلید خصوصی (Private Key) و گواهینامه (Certificate)
در صفحه SSL Certificates، وارد سربرگ Paste a pre-generated certificate and key (وارد کردن کلید خصوصی و گواهینامه از پیش تولید شده) شوید. اگر گواهینامه را از سرویسهایی مانند کلودفلر یا شرکت صادرکننده بهصورت فایل (یا فایل فشرده zip) دریافت کردهاید، فایلها را با برنامه Notepad باز کنید تا کدهای متنی آنها نمایش داده شود.
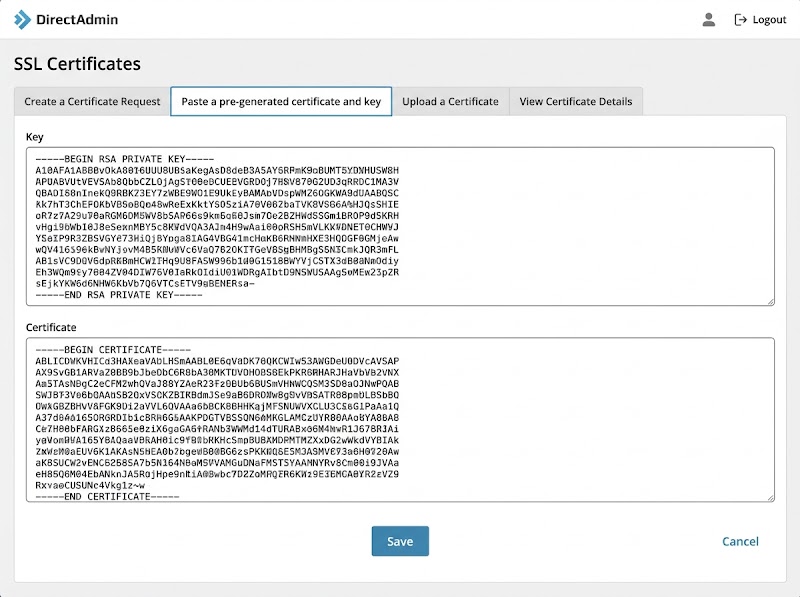
برای قرار دادن کلید خصوصی (Private Key) با یکی از این سه حالت روبهرو هستید:
- اگر کد CSR را در همین پنل دایرکت ادمین ساختهاید، کلید خصوصی از قبل در کادر مربوطه قرار دارد و نیازی به تغییر آن نیست.
- اگر CSR بهصورت خودکار در پنل کاربری شرکت هاستینگ ایجاد شده، از گزینه «دریافت کلید خصوصی» (پس از احراز هویت) کد را کپی کنید.
- اگر CSR را در ابزار دیگری ساختهاید، کلید خصوصی دریافتی از همان مرجع را کپی کرده و در کادر Key وارد نمایید.
سپس کد گواهینامه عمومی (Certificate) را که با عبارت —–BEGIN CERTIFICATE—– شروع میشود، به طور کامل کپی کنید. بسته به پوسته دایرکت ادمین، این کد را در کادر مجزای Certificate یا در همان کادر مشترک، دقیقاً در خط بعدی پس از پایان کلید خصوصی (یعنی بعد از عبارت —–END RSA PRIVATE KEY—–) قرار دهید و روی دکمه Save (ذخیره) کلیک کنید.
گام سوم: وارد کردن گواهینامه میانی و روت (CA Bundle)
پس از ذخیره کلید خصوصی و عمومی، برای تکمیل زنجیره اتصال کلیدها باید گواهینامه CA را ثبت کنید. در بالای صفحه روی تب SSL CA Certificate (یا در پوسته قدیمی روی لینک Click Here to paste a Root CA Certificate / «برای اضافه کردن یک گواهینامه روت اینجا را انتخاب کنید») کلیک کنید.
در صفحه بازشده، ابتدا تیک گزینه Use a CA Cert (استفاده از یک گواهینامه CA) را فعال نمایید. سپس محتوای فایل CA Bundle دریافتی از شرکت صادرکننده شامل گواهینامه میانی (Intermediate) و کلید Root را به ترتیب در کادر مربوطه جایگزین کد قبلی کرده و روی دکمه Save (ذخیره) کلیک کنید تا نصب گواهینامه کامل شود.
نحوه ریدایرکت کردن HTTP به HTTPS پس از نصب گواهینامه
نصب گواهینامه SSL بهتنهایی کافی نیست؛ زیرا کاربران هنوز میتوانند نسخه ناامن سایت را باز کنند. برای اینکه تمام بازدیدکنندگان بهصورت خودکار به نسخه امن وبسایت هدایت شوند، باید ترافیک پروتکل HTTP را به HTTPS منتقل کنید.
ریدایرکت خودکار از داخل پنل دایرکت ادمین
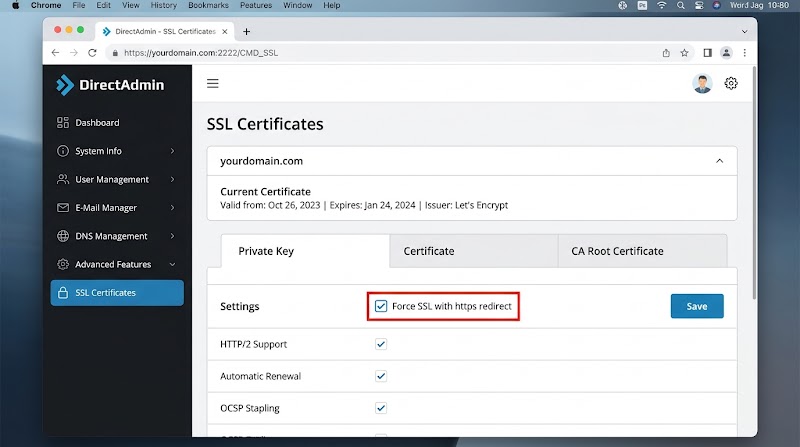
برای هدایت خودکار کاربران به نسخه امن سایت از داخل کنترلپنل، به صفحه SSL Certificates (گواهینامههای SSL) یا بخش Domain Setup بروید. در این صفحه، تیک گزینه Force SSL with https redirect را فعال کنید و روی دکمه Save کلیک کنید. با این کار، تمام درخواستهای HTTP بهطور خودکار به نسخه HTTPS منتقل میشوند.
ریدایرکت از طریق فایل .htaccess
روش دیگر برای هدایت ترافیک به نسخه امن، ویرایش فایل تنظیمات وبسرور در مدیریت فایل هاست است. برای انجام ریدایرکت ۳۰۱، فایل .htaccess موجود در پوشه روت سایت را باز کنید، قطعه کد زیر را به آن اضافه کرده و تغییرات را ذخیره نمایید:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
با افزودن این دستورات، هر درخواستی که روی پروتکل غیرامن ارسال شود، بهصورت دائمی به آدرس HTTPS منتقل خواهد شد.
تنظیمات HTTPS در پیشخوان وردپرس
برای اصلاح آدرسهای پایه در وردپرس، پس از ورود به پیشخوان وردپرس به مسیر «تنظیمات > عمومی» (Settings → General) بروید. اگر در ابتدای راهاندازی سایت هستید، بهتر است بلافاصله پس از طی کردن مراحل آموزش نصب وردپرس در دایرکت ادمین، این تنظیمات را انجام دهید.
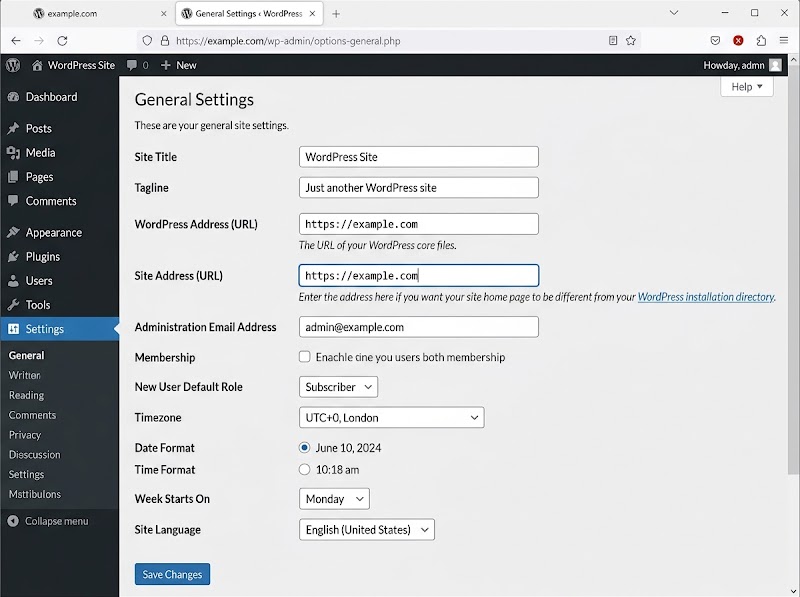
در این صفحه، ابتدای آدرسهای موجود در دو فیلد «نشانی وردپرس (URL)» و «نشانی سایت (URL)» را از http:// به https:// تغییر دهید و در انتها روی دکمه «ذخیره تغییرات» کلیک کنید تا آدرسهای جدید در دیتابیس ثبت شوند.
بررسی صحت نصب و رفع مشکلات رایج عدم فعالسازی SSL
پس از ذخیره تنظیمات، چند دقیقه صبر کنید و برای بررسی فعال شدن گواهینامه، کش مرورگر خود را با کلیدهای ترکیبی Ctrl+F5 پاک کرده یا سایت را در حالت ناشناس (Incognito) باز کنید. همچنین میتوانید با ابزارهای آنلاین مانند ssllabs.com یا ssl checker صحت نصب را بسنجید. اگر همچنان با خطا مواجه هستید، راهحلهای زیر را بررسی کنید.
خطای عدم نمایش قفل امنیتی و محتوای ترکیبی (Mixed Content)
این خطا زمانی رخ میدهد که صفحه سایت با HTTPS باز شده است، اما برخی از منابع مانند تصاویر یا فایلهای استایل همچنان با آدرس ناامن HTTP بارگذاری میشوند.
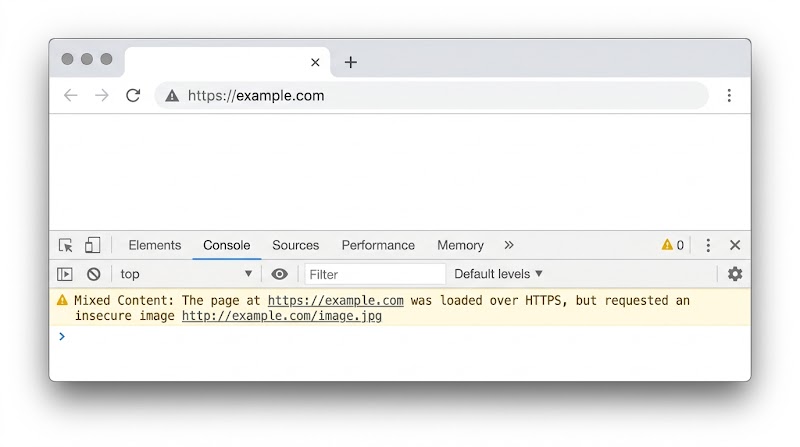
برای رفع این مشکل در سایتهای وردپرسی، میتوانید افزونه Really Simple SSL را نصب کنید تا آدرسهای باقیمانده را به HTTPS تبدیل کند؛ یا با استفاده از افزونه Better Search Replace، لینکهای دارای پیشوند http:// را در محتوای سایت با https:// جایگزین کنید.
خطای عدم تطابق دامنه (Certificate Mismatch)
این خطا زمانی رخ میدهد که نام دامنه ثبتشده در گواهینامه با دامنهای که SSL روی آن نصب شده، همخوانی نداشته باشد (برای نمونه، گواهی فقط برای نسخه بدون www صادر شده باشد). برای رفع مشکل، تنظیمات گواهینامه را بررسی کنید و در صورت نیاز، آن را مجدداً برای دامنه دقیق (هر دو نسخه با www و بدون www) درخواست دهید.
خطای ERR_SSL_PROTOCOL_ERROR و مشکل کش مرورگر یا CDN
در صورت مشاهده خطای ERR_SSL_PROTOCOL_ERROR یا نمایش نسخه قدیمی و ناامن سایت، ۵ تا ۱۰ دقیقه پس از نصب گواهینامه صبر کنید. سپس کش مرورگر خود را پاک کرده یا سایت را با مرورگر دیگری باز نمایید.
اگر از سرویس CDN استفاده میکنید، کش آن را نیز پاکسازی کنید. همچنین تنظیمات CDN را بررسی کنید؛ زیرا گاهی مرورگرها بهجای خواندن گواهی هاست اصلی، از SSL نصبشده روی CDN استفاده میکنند که این تداخل مانع بارگذاری درست سایت میشود.
نامعتبر بودن فایلهای گواهینامه یا عدم پشتیبانی پلن هاست
اگر هنگام وارد کردن کدهای Certificate یا CA Bundle فاصله (Space) اضافه ثبت شود، دایرکت ادمین قادر به فعالسازی SSL نخواهد بود؛ بنابراین کدها را دوباره و بدون فاصله اضافه جایگذاری کنید. همچنین منقضی شدن گواهی (بهویژه در صورت استفاده از هاست دانلود یا انجام نشدن تمدید خودکار) مانع بارگذاری ایمن فایلها میشود و نیاز به تمدید دستی دارد.
در برخی پلنهای هاست اشتراکی نیز نصب گواهی سفارشی محدود شده است که برای رفع آن باید با پشتیبانی هاستینگ تماس بگیرید.
سوالات متداول
۱. چگونه میتوان SSL را در دایرکت ادمین غیرفعال کرد؟
وارد پنل دایرکت ادمین شوید، دامنه موردنظر را انتخاب کنید و به بخش تنظیمات SSL آن دامنه بروید. سپس تیک گزینه SSL را بردارید و تغییرات را ذخیره کنید.
۲. چطور متوجه شویم که گواهی SSL در مرورگر فعال شده است؟
در نوار آدرس مرورگر روی آیکون قفل کنار نام دامنه کلیک کنید. نمایش عبارت «اتصال امن است» یا «Connection is Secure» نشاندهنده فعال بودن گواهی است.
۳. اگر بخواهیم به جای SSL رایگان از گواهی خریداریشده استفاده کنیم، چه کاری باید انجام دهیم؟
ابتدا گزینه تمدید خودکار گواهینامه SSL رایگان را در دایرکت ادمین لغو کنید و سپس کلیدهای گواهی تجاری جدید را وارد و ذخیره نمایید.
۴. گواهی Wildcard SSL چیست و چه کاربردی دارد؟
گواهی وایلدکارد با فرمت *.example.com صادر میشود و علاوه بر دامنه اصلی، تمام زیردامنهها (مانند blog.example.com و shop.example.com) را بهطور همزمان پوشش میدهد. برای تنظیم آن میتوانید از پشتیبانی هاست خود کمک بگیرید.