امنیت PHP و چالش های پیش روی آن

امنیت php
آنچه در این مطلب می‌خوانید

ازآنجایی‌که PHP پایه سایت‌های وردپرسی و همچنین بقیه سایت‌هایی که به این زبان نوشته‌اند است، بنابراین، امنیت PHP بسیار حائز اهمیت است. PHP می‌توانند از تهدیدات رایج مانند جعل درخواست‌های متقابل سایت، تزریق SQL، دست‌کاری داده‌ها و… رنج ببرد که در این مقاله به این تهدیدات رایج در PHP خواهیم پرداخت. گفته می‌شود PHP قوی‌ترین زبان سمت سرور است، PHP از ۸۰ درصد وب جهان با ۱۰ میلیون دامنه برتر استفاده می‌کند و با این وجود PHP یک زبان امن به حساب می آید. به همین دلیل، استفاده صحیح از PHP به شما کمک می‌کند تا در برابر مهاجمان از وب‌سایت‌ها و داده‌های خود محافظت کنید. در این نوشته از دسته آموزش امنیت شبکه و آموزش هک قرار است در رابطه با امنیت پی اچ پی اطلاعاتی کامل در اختیار شما قرار دهیم.

بررسی امنیت PHP

PHP پراستفاده‌ترین زبان برنامه‌نویسی وب سمت سرور در سراسر جهان است. برنامه‌های مختلف PHP بخش‌های مختلفی از کد و اسکریپت‌های خود را با سایر برنامه‌های کاربردی وب به اشتراک می‌گذارند. درصورتی‌که کد به اشتراک گذاشته‌شده آسیب‌پذیر تشخیص داده شود، همه برنامه‌هایی که از آن قطعه کد مشترک استفاده می‌کنند در معرض خطر قرار می‌گیرند و آسیب‌پذیر در نظر گرفته می‌شوند. با توجه به این ویژگی PHP می‌توان گفت امنیت PHP دوچندان حائز اهمیت شده است.

PHP به‌اندازه هر زبان‌اصلی سمت سرور امن است و در امنیت نسبی PHP شکی وجود ندارد؛ اما این به این معنی نیست که این زبان ازلحاظ امنیتی نقطه‌ضعفی ندارد. هیچ زبان برنامه‌نویسی در دنیا نمی‌تواند ادعا کند که ۱۰۰ در صد امن است و این ویژگی برای PHP نیز صادق است. با چارچوب‌ها و ابزارهای جدید PHP که در چند سال گذشته معرفی‌شده‌اند، اکنون مدیریت امنیت PHP بسیار ساده‌شده است.

اگر مقایسه‌ای انجام دهیم PHP اگر از زبان‌های دیگر امن‌تر نباشد، بدتر هم نیست. جاوا، جاوا اسکریپت و سایر زبان‌ها، همگی آسیب‌پذیری‌های خود را در طول سال‌ها داشته‌اند.

چرا امنیت PHP مهم است؟

تحقیقات اخیر نشان می‌دهد، بسیاری از برنامه‌های PHP به دلیل طراحی بد و درک ضعیف از شیوه‌های امنیتی اساسی موردنیاز برای ایمن‌سازی یک برنامه وب، از آسیب‌پذیری رنج می‌برند.

PHP کدی است که وب‌سایت وردپرس شمارا اجرا می‌کند. پلاگین ها، تم‌ها و سایر برنامه‌های نصب‌شده در وب‌سایت شما مانند phpmyadmin نیز شامل کد PHP هستند. از طرفی اغلب سیستم‌های مدیریت محتوا و وب‌سایت‌های اختصاصی با PHP نوشته‌شده‌اند و از این لحاظ امنیت PHP بسیار حائز اهمیت شده است.

قالب شما حاوی تگ‌ها، توابع یا متغیرهای عمومی ناامن Twig است. لطفاً آن را بررسی کرده و هر یک از این ساختارهای کد را حذف کنید: block, set, embed, macro, filter, apply, verbatim, sandbox, with, include, import, from, use, extends, do, flush, passthru, exec, eval, system, shell_exec, proc_open, popen, assert, file_put_contents, file_get_contents, unlink, fopen, fwrite, call_user_func, call_user_func_array, create_function, reduce, constant, function, fn, source, template_from_string, _self, _charset, _env, globals. همچنین مطمئن شوید که از الحاق رشته‌ها در داخل توابع یا فراخوانی فیلترها استفاده نمی‌کنید.

انواع آسیب‌پذیری‌ها در PHP

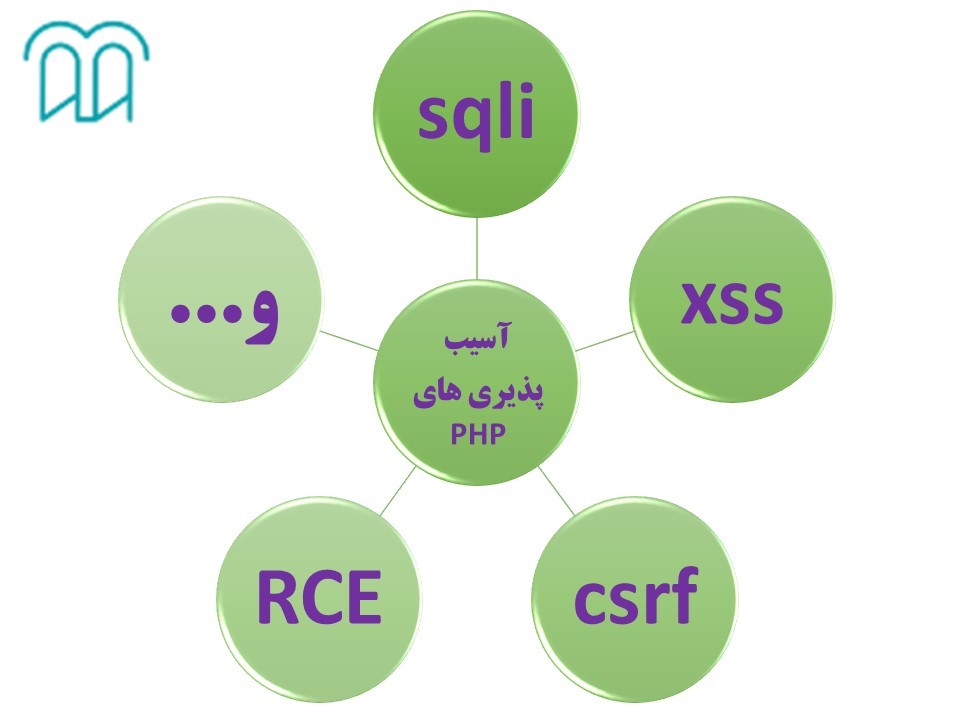
آسیب‌پذیری‌ها در PHP به‌طورکلی بر اساس نوعشان دسته‌بندی می‌شوند. در زیر فهرستی از رایج‌ترین انواع آسیب‌پذیری‌ها در کدهای PHP و توضیح اولیه هرکدام آورده شده است.
آسیب پذیری‌های php

کنترل از راه دور یا RCE

آسیب‌پذیری کنترل از راه دور یا (RCE) زمانی اتفاق می‌افتد که مهاجم بتواند کدی را در وب‌سایت شما آپلود کرده و آن را اجرا کند. یک نقض در یک برنامه PHP ممکن است ورودی کاربر را بپذیرد و آن را به‌عنوان کد PHP ارزیابی کند. این نقض امنیتی در PHP می‌تواند به مهاجم اجازه دهد تا به وب‌سایت بگوید که یک فایل جدید حاوی کدی ایجاد کند که به مهاجم اجازه دسترسی کامل دهد.

به عبارت دیگر هنگامی‌که یک مهاجم کدی را به برنامه وب شما می‌فرستد و اجرا می‌شود و به مهاجم اجازه دسترسی می‌دهد، آن‌ها از یک آسیب‌پذیری RCE سوءاستفاده کرده‌اند.

این‌ آسیب‌پذیری بسیار جدی است و به‌راحتی قابل بهره‌برداری است و بلافاصله پس از بهره‌برداری، دسترسی کامل به مهاجم را می‌دهد.

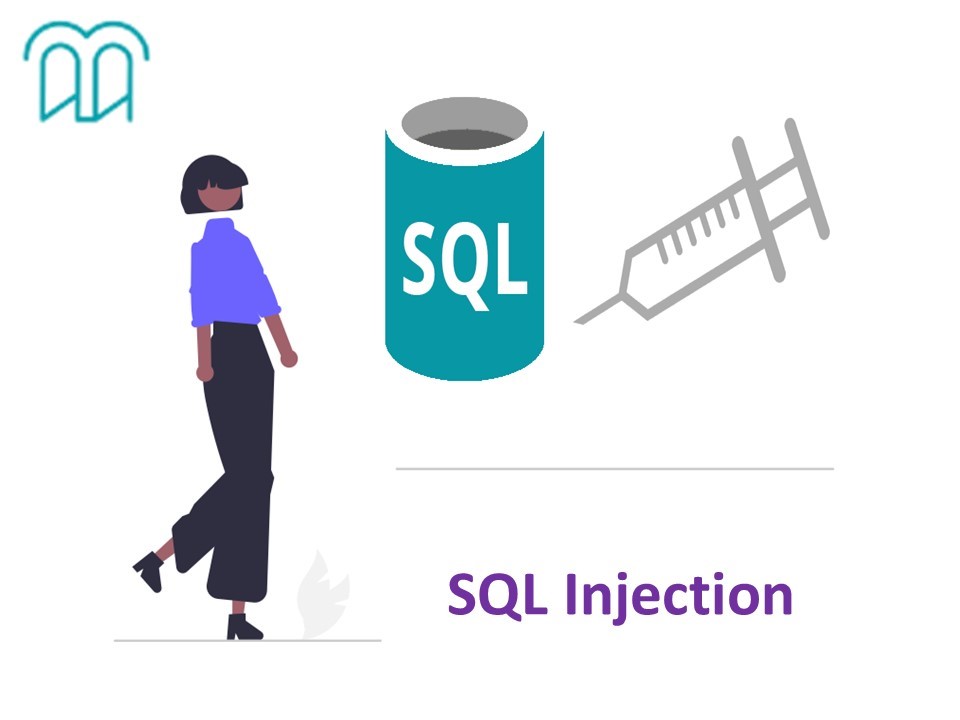
SQL Injection یا SQLi

SQL Injection زمانی اتفاق می‌افتد که یک مهاجم بتواند دستورالعمل‌های خود را به پایگاه داده شما ارسال کند و پایگاه داده آن دستورالعمل‌ها را اجرا کند. این آسیب‌پذیری که یک نقض امنیت در PHP است زمانی اتفاق می‌افتد که یک توسعه‌دهنده PHP ورودی یک بازدیدکننده وب‌سایت را دریافت کرده و بدون بررسی اینکه آیا حاوی چیزهای مخربی است یا خیر، آن را به پایگاه داده ارسال می‌کند.

آسیب پذیری اینجکشن در امنیت php

SQL Injection می‌تواند به مهاجم اجازه دسترسی به تمام داده‌های وب‌سایت شمارا بدهد. آن‌ها همچنین می‌توانند داده‌های جدیدی را در پایگاه داده شما ایجاد کنند که ممکن است شامل لینک‌هایی به وب‌سایت‌های مخرب یا هرزنامه باشد. یک مهاجم همچنین ممکن است بتواند از SQL Injection برای ایجاد یک حساب کاربری جدید در سطح مدیریتی استفاده کند که سپس می‌تواند از آن برای ورود به وب‌سایت شما و دسترسی کامل استفاده کند. SQLi یک آسیب‌پذیری جدی است زیرا بهره‌برداری از آن آسان است و فوراً دسترسی کامل به هکر را اعطا می‌کند.

Cross-Site Scripting یا XSS

اسکریپت بین سایتی (XSS) زمانی اتفاق می‌افتد که یک مهاجم باعث می‌شود کدهای مخرب در مرورگر بازدیدکننده وب‌سایت بارگیری و اجرا شود. سپس این کد می‌تواند اقدامات مخربی مانند سرقت کوکی‌های کاربر که می‌تواند به سطح مدیریت دسترسی دهد، یا انجام عملکردهایی به‌عنوان کاربر که می‌تواند دسترسی اضافی را اعطا کند، انجام دهد.

دو نوع XSS وجود دارد: XSS ذخیره‌شده و XSS منعکس‌شده. آسیب‌پذیری ذخیره‌شده XSS زمانی رخ می‌دهد که یک مهاجم بتواند وب‌سایت را برای ذخیره کدهای مخرب که بعداً در مرورگر کاربر دیگر ارائه می‌شود و اجرا می‌کند، وادار کند. نمونه‌ای از XSS ذخیره‌شده جایی است که یک مهاجم نظری را در وب‌سایت وردپرس شما ارسال می‌کند که حاوی کدهایی است که کوکی‌های کاربر را می‌دزدد و آن‌ها را به‌جایی می‌فرستد.

XSS منعکس زمانی اتفاق می‌افتد که مهاجم لینکی را ایجاد کند که حاوی کد مخرب باشد. اگر پیوند در یک مرورگر بارگذاری شود، وب‌سایت کدهای مخرب را به‌عنوان بخشی از محتوای وب‌سایت ارائه می‌کند. این کد سپس در مرورگر کاربر اجرا می‌شود و می‌تواند کوکی‌ها را بدزدد یا کارهای مخرب دیگری را انجام دهد. به‌صورت کلی از XSS می‌توان به‌عنوآن‌یک مسئله امنیت در PHP نگاه کرد و باید به آن توجه ویژه‌ای داشت.

آسیب‌پذیری ross-Site Request Forgery یا CSRF

جعل درخواست متقابل سایت (CSRF) زمانی اتفاق می‌افتد که مهاجم می‌تواند لینک مخربی ایجاد کند و از مدیر سایت یا شخصی با دسترسی ممتاز بخواهد روی آن لینک کلیک کند که باعث می‌شود سایت اقدامی انجام دهد. به‌عنوان‌مثال، اگر یک مهاجم بتواند لینکی ایجاد کند که با کلیک روی یک مدیر روی آن‌یک مدیر جدید با رمز عبور شناخته‌شده ایجاد کند، این‌یک حمله CSRF خواهد بود. این مسئله در امنیت PHP مهم است و باید به آن پرداخته شود.
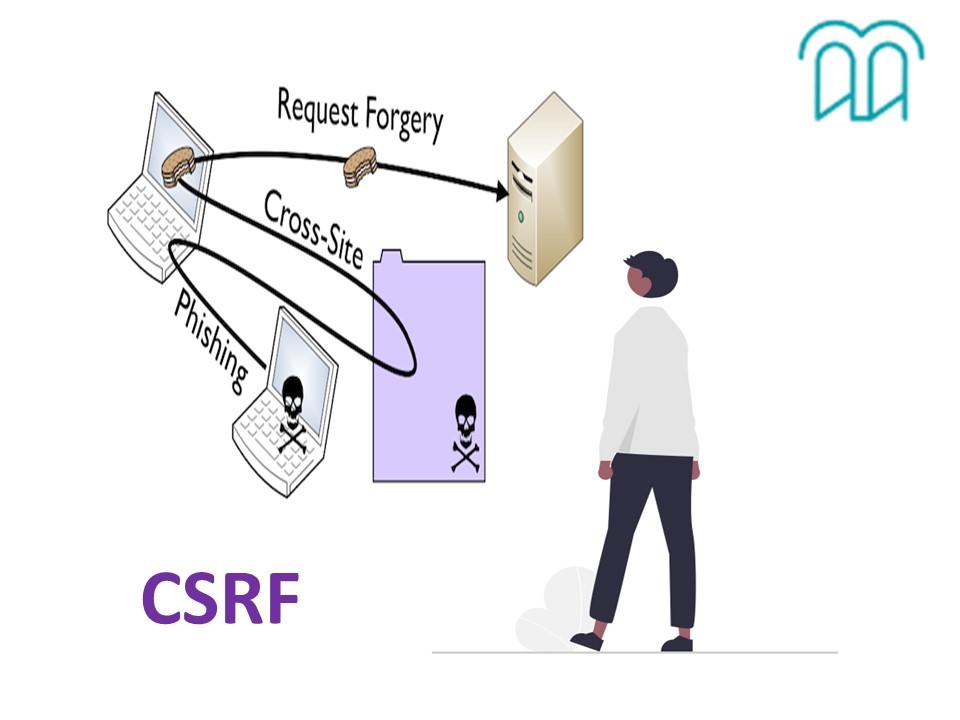
آسیب‌پذیری CSRF

وردپرس یک راه هوشمندانه برای محافظت در برابر این نوع حمله با استفاده از ویژگی به نام “nonce” دارد. nonce ‌یک نشانه امنیتی است که هر بار که به ادمین وارد می‌شود به آن اعطا می‌شود. هر بار که یک مدیر سایت در وردپرس کار حساسی انجام می‌دهد، مرورگر آن‌ها یک “nonce” را شامل می‌شود. اگر مهاجمی بخواهد لینکی ایجاد کند تا در حمله CSRF از آن استفاده کند، باید “non” را نیز برای ارسال با آن لینک بداند. Nonce روزانه تغییر می‌کند و از حملات CSRF جلوگیری می‌کند.

دور زدن احراز هویت

گاهی اوقات یک توسعه‌دهنده PHP فکر می‌کند که سطح دسترسی‌ها را وارد کرده است و هر کاربری متناسب با دسترسی خودش می‌تواند اقداماتی را انجام دهد.

یکی از راه‌هایی که این نقض امنیتی معمولاً وارد برنامه‌های وردپرس می‌شود، از طریق اشتباه رایج توسعه‌دهندگان وردپرس است که در آن از تابعی به نام «is_admin()» برای تأیید اعتبار مدیر بودن شخصی استفاده می‌کنند. این تابع درواقع به این منظور طراحی‌شده است که به شما بگوید آیا شخصی در حال مشاهده یک صفحه مدیریت است و اعتبار بازدیدکننده سایت درواقع یک مدیر است. اگر توسعه‌دهنده‌ای مرتکب این اشتباه شود، می‌تواند به کاربران غیر سرپرست اجازه دسترسی به ویژگی‌هایی را بدهد که فقط مدیران به آن‌ها دسترسی دارند. این‌یک آسیب‌پذیری احراز هویت در امنیت PHP است.

تزریق شی به PHP

این آسیب‌پذیری در PHP یک حمله پیچیده‌ است و زمانی اتفاق می‌افتد که یک برنامه PHP ورودی کاربر را می‌گیرد و آن را به تابعی به نام «unserialize()» می‌فرستد. این تابع یک شی ذخیره‌شده را می‌گیرد و آن را به یک شی در حافظه تبدیل می‌کند و به‌عنوان ‌یکی از مسائل امنیت PHP امروزه مطرح است.

کلام نهایی

در این مقاله ما سعی کردیم که امنیت PHP و مسائل و آسیب‌پذیری‌های مربوط به آن را موردبررسی قرار دهیم. بیشتر آسیب‌پذیری‌هایی که در PHP مشاهده خواهید کرد یکی از انواع آسیب‌پذیری بالا خواهند بود. با این‌همه بازهم می‌توان گفت که امنیت PHP در سطح نرمالی قرار دارد و هنوز هم یکی از زبان‌های پرطرفدار برای توسعه وب است.

https://maktabkhooneh.org/mag/php-security/
تصویر کامل بهرامی

کامل بهرامی

کامل بهرامی دانش‌آموخته کارشناسی ارشد رشته مهندسی کامپیوتر گرایش نرم‌افزار از دانشگاه ارومیه است. به تولید محتوا در حوزه کامپیوتر، برنامه‌نویسی و هوش مصنوعی علاقه‌مند‌ است و هم اکنون به عنوان عضو تیم سئو و مدیر تیم نویسنده‌های مکتب خونه در این مجموعه فعالیت می‌کند.
0 0 امتیازها
امتیاز دهی به محتوا
مشترک شوید
اطلاع از
guest
0 دیدگاه
قدیمی ترین
جدید ترین دیدگاه با تعداد رای زیاد
مقالات بیشتر
بهترین قالب‌های وردپرس رایگان

بهترین قالب های وردپرس رایگان؛ راهنمای انتخاب

بهترین قالب‌های وردپرس

بهترین قالب‌های وردپرس؛ راهنمای انتخاب حرفه‌ای‌ترین پوسته‌های فارسی

آموزش نصب درگاه پرداخت در وردپرس

راهنمای کامل نصب و اتصال درگاه پرداخت در وردپرس و ووکامرس

آموزش افزونه رنک مث برای سئو

آموزش جامع و گام‌به‌گام افزونه رنک مث (Rank Math)

راهنمای جامع انتخاب بهترین افزونه افزایش سرعت سایت وردپرس تصویر 1: بهترین افزونه افزایش سرعت وردپرس وقتی یک سایت وردپرسی دیر باز می‌شود، کاربر منتظر نمی‌ماند و همین چند ثانیه تاخیر می‌تواند تجربه کاربری و مسیر خرید را تحت تاثیر قرار دهد. انتخاب افزونه مناسب هم به نوع سایت، میزان ترافیک و زیرساخت آن بستگی دارد؛ ابزاری که برای یک فروشگاه پرترافیک مناسب است، لزوما بهترین گزینه برای یک وبلاگ سبک یا سایت شرکتی نیست. از طرفی، نصب چند افزونه قدرتمند بدون تنظیمات درست می‌تواند باعث تداخل شود. در این راهنما، بهترین افزونه‌های افزایش سرعت وردپرس را از نظر قابلیت‌ها، امکانات رایگان و پولی و کاربرد بررسی می‌کنیم تا بتوانید گزینه مناسب سایت خود را انتخاب و یک Stack بهینه برای افزایش سرعت بسازید. چرا سرعت لود سایت برای سئو و فروش شما حیاتی است؟ سرعت سایت، اولین تجربه کاربر از کیفیت یک وب‌سایت است. وقتی صفحه سریع و روان نمایش داده می‌شود، کاربر راحت‌تر به محتوا می‌رسد، صفحات بیشتری را بررسی می‌کند و مسیر خرید را با تمرکز بیشتری ادامه می‌دهد. در مقابل، تاخیر در بارگذاری می‌تواند باعث خروج زودهنگام کاربر و کاهش فرصت‌های تبدیل شود. از نگاه گوگل نیز سرعت بخشی از تجربه صفحه است و Core Web Vitals در سیستم‌های رتبه‌بندی مورد توجه قرار می‌گیرد؛ البته امتیاز خوب به‌تنهایی جایگاه برتر را تضمین نمی‌کند. بنابراین، بهینه‌سازی سرعت را باید هم‌زمان برای سئو، تجربه کاربر و افزایش فروش دنبال کرد. دسته‌بندی افزونه‌های سرعت؛ از سرویس‌های ابری تا ابزارهای تخصصی همه ابزارهای افزایش سرعت، یک کار را با یک روش انجام نمی‌دهند. بعضی راهکارها بخش عمده پردازش را به زیرساخت ابری منتقل می‌کنند و بعضی دیگر مستقیما داخل وردپرس، کش، فایل‌ها، تصاویر و کدهای سایت را بهینه می‌کنند. NitroPack نمونه‌ای از راهکارهای ابری و یکپارچه است؛ کش، بهینه‌سازی تصاویر، فشرده‌سازی کد و CDN را در زیرساخت خود مدیریت می‌کند و بخشی از بار پردازشی را از سرور سایت برمی‌دارد. در مقابل، WP Rocket یک افزونه تخصصی بهینه‌سازی وردپرس است که امکاناتی مانند Page Cache، کش مرورگر، بهینه‌سازی CSS و JavaScript، Lazy Load و Preload را مستقیما برای سایت فراهم می‌کند. دسته سوم، ابزارهای Utility هستند؛ ابزارهایی که روی یک بخش مشخص تمرکز دارند، مثل بهینه‌سازی تصاویر، CDN، کش آبجکت یا مدیریت فایل‌های CSS و JavaScript. این ابزارها زمانی ارزش بیشتری پیدا می‌کنند که بخواهید Stack سرعت سایت را دقیقا بر اساس نیاز و زیرساخت خودتان طراحی کنید. معرفی و مقایسه برترین افزونه‌های افزایش سرعت وردپرس در سال 2026 بازار افزونه‌های سرعت وردپرس چند گزینه شناخته‌شده با رویکردهای متفاوت دارد. NitroPack یک راهکار ابری و یکپارچه است که کش، بهینه‌سازی منابع و CDN را در یک سرویس ترکیب می‌کند؛ WP Rocket بیشتر بر کش و بهینه‌سازی فایل‌ها در سطح وردپرس تمرکز دارد؛ و LiteSpeed Cache زمانی بیشترین ظرفیت خود را نشان می‌دهد که سایت روی LiteSpeed یا زیرساخت سازگار با QUIC.cloud اجرا شود. NitroPack؛ راهکار یکپارچه برای کمترین درگیری فنی NitroPack بخش مهمی از فرایند بهینه‌سازی را در زیرساخت ابری خود مدیریت می‌کند و امکاناتی مانند کش، بهینه‌سازی تصاویر، بهینه‌سازی کد و CDN را کنار هم قرار می‌دهد. این رویکرد برای صاحبان سایت‌هایی جذاب است که سرعت مناسب را با تنظیمات دستی کمتر دنبال می‌کنند. WP Rocket؛ کنترل بیشتر روی بهینه‌سازی وردپرس WP Rocket مجموعه‌ای از قابلیت‌های کش، بهینه‌سازی CSS و JavaScript، Lazy Load، Preload و بهینه‌سازی Core Web Vitals را ارائه می‌دهد. ساختار آن برای کاربرانی مناسب است که یک افزونه تخصصی وردپرس می‌خواهند و ترجیح می‌دهند تنظیمات عملکرد سایت را با کنترل بیشتری مدیریت کنند. LiteSpeed Cache؛ انتخاب قدرتمند برای زیرساخت LiteSpeed LiteSpeed Cache فقط یک افزونه کش ساده نیست؛ مجموعه‌ای از قابلیت‌های کش و بهینه‌سازی را در اختیار سایت‌های وردپرسی قرار می‌دهد. قابلیت‌های کش در سطح سرور به LiteSpeed یا زیرساخت سازگار مانند QUIC.cloud وابسته‌اند، در حالی که ابزارهایی مثل بهینه‌سازی CSS و JavaScript، تصاویر و دیتابیس دامنه استفاده گسترده‌تری دارند. تصویر 2: ترکیب افزونه‌های افزایش سرعت وردپرس مقایسه سریع افزونه‌های برتر افزایش سرعت وردپرس برای مقایسه عملکرد واقعی، نرخ قبولی Core Web Vitals را بر اساس داده منتشرشده در ژانویه 2026 توسط NitroPack و مبتنی بر داده‌های بیش از 2 میلیون سایت در نظر گرفته‌ایم. این اعداد نشان‌دهنده عملکرد کل سایت‌ها در آن مجموعه داده هستند و به‌تنهایی تضمین‌کننده نتیجه یک سایت مشخص نیستند. افزونه نرخ قبولی Core Web Vitals در داده ۲۰۲۶ بهترین کاربرد مدل قیمت‌گذاری سطح تنظیمات NitroPack 54% بهینه‌سازی خودکار و سایت‌هایی که تنظیمات فنی کمتری می‌خواهند رایگان/ اشتراکی آسان WP Rocket 50% سایت‌های وردپرسی با نیاز به کنترل مناسب و تنظیمات ساده اشتراکی آسان تا متوسط LiteSpeed Cache 48% سایت‌های روی LiteSpeed و زیرساخت سازگار با QUIC.cloud رایگان متوسط تا پیشرفته Perfmatters 51% کنترل اسکریپت‌ها و بهینه‌سازی جزئیات فرانت‌اند اشتراکی متوسط WP-Optimize 46% ترکیب کش، بهینه‌سازی دیتابیس و تصاویر رایگان/ اشتراکی متوسط چگونه یک Stack مطمئن بسازیم؟ پشته افزونه‌ها زمانی کاربردی است که هر ابزار یک وظیفه مشخص داشته باشد. برای ساخت چنین ترکیبی، این سه اصل را در نظر بگیرید: • یک افزونه اصلی برای کش انتخاب کنید. دو سیستم Page Cache را هم‌زمان فعال نکنید؛ چرا که مدیریت چند لایه کش می‌تواند باعث تداخل و رفتارهای غیر قابل‌پیش‌بینی شود. • هر قابلیت را به یک ابزار بسپارید. اگر افزونه اصلی شما Minify، Lazy Load یا بهینه‌سازی CSS را انجام می‌دهد، همان قابلیت را در ابزار دوم خاموش کنید. این روش از پردازش تکراری و تداخل تنظیمات جلوگیری می‌کند. • بعد از هر تغییر، سایت را تست کنید. صفحات مهم، فرم‌ها، سبد خرید و فرایند پرداخت را بررسی کنید و سپس Core Web Vitals را دوباره بسنجید. این مرحله در سایت‌های فروشگاهی اهمیت بیشتری دارد؛ چرا که تنظیمات کش می‌تواند با محتوای پویا و شخصی‌سازی‌شده تعامل داشته باشد. در عمل، یک Stack خوب معمولا از یک ابزار اصلی کش و بهینه‌سازی + ابزارهای تخصصی برای نیازهای مشخص تشکیل می‌شود. ترکیب دقیق نیز بر اساس هاست، قالب و معماری سایت انتخاب می‌شود. نقش هاستینگ در کارایی افزونه‌های سرعت؛ آیا افزونه به‌تنهایی کافی است؟ حتی بهترین افزونه سرعت، روی یک زیرساخت ضعیف به نتیجه ایده‌آل نمی‌رسد. نوع وب‌سرور، منابع CPU و RAM، نسخه PHP، موقعیت سرور و قابلیت‌هایی مثل Server-side Cache و Object Cache مستقیما روی زمان پاسخ‌گویی سایت اثر می‌گذارند. مستندات وردپرس نیز کش سمت سرور و Object Cache را از اجزای مهم معماری بهینه‌سازی معرفی می‌کند. برای مثال، WP Rocket می‌تواند با Page Cache پردازش PHP و درخواست‌های پایگاه داده را کاهش دهد؛ اما اگر زمان پاسخ سرور همچنان بالا باشد، باید منابع و تنظیمات هاست را هم بررسی کرد. خود WP Rocket نیز تاکید می‌کند که عملکرد نهایی سایت به ظرفیت هاست و وضعیت سرور وابسته است. بنابراین قبل از نصب افزونه، زیرساخت را بشناسید: هاست مناسب + کش در سطح سرور + افزونه بهینه‌سازی متناسب با محیط اجرا، ترکیب منطقی‌تری از تکیه بر یک افزونه به‌تنهایی است. سوالات متداول درباره انتخاب بهترین افزونه بهترین افزونه افزایش سرعت وردپرس برای کاربران مبتدی کدام است؟ اگر به دنبال راهکاری هستید که بدون دانش فنی و تنها با چند کلیک بیشترین تاثیر را بگذارد، افزونه‌های NitroPack و WP Rocket بهترین‌ها هستند. این ابزارها اکثر تنظیمات بهینه‌سازی را به صورت خودکار انجام می‌دهند. آیا می‌توان چندین افزونه افزایش سرعت را همزمان نصب کرد؟ خیر؛ نصب همزمان چندین افزونه که وظایف مشابهی دارند (مانند دو افزونه کش) باعث ایجاد تداخل و خرابی در ظاهر سایت می‌شود. پیشنهاد می‌شود یک افزونه اصلی برای کش انتخاب کرده و در صورت نیاز، آن را با ابزارهای تخصصی کوچک‌تر (مانند Perfmatters برای مدیریت اسکریپت‌ها) ترکیب کنید. چرا با وجود نصب بهترین افزونه، سایت من همچنان کند است؟ افزونه‌ها نمی‌توانند مشکلات ریشه‌ای مانند هاست ضعیف، قالب‌های سنگین و غیراستاندارد یا طراحی نامناسب صفحه را به طور کامل جبران کنند. بهینه‌سازی سرعت باید از زیرساخت و هاستینگ شروع شود و افزونه‌ها به عنوان مکمل عمل کنند. تفاوت اصلی افزونه‌های رایگان و پرمیوم در چیست؟ افزونه‌های رایگان مانند WP Super Cache معمولا فقط عمل کش‌کردن را انجام می‌دهند؛ اما نسخه‌های پرمیوم قابلیت‌هایی مانند بهینه‌سازی کد و تصاویر، CSS بحرانی و اتصال به CDN را نیز در اختیار شما می‌گذارند که تاثیر مستقیم و بیشتری بر امتیاز Core Web Vitals دارند. تصویر 3: افزایش سرعت سایت وردپرس سخن پایانی؛ سرعت بیشتر، شروع یک مسیر حرفه‌ای بهترین افزونه افزایش سرعت وردپرس

راهنمای جامع انتخاب بهترین افزونه افزایش سرعت سایت وردپرس

بهترین افزونه‌های امنیت وردپرس در سال ۲۰۲۶

بهترین افزونه امنیت وردپرس؛ راهنمای جامع انتخاب و مقایسه پلاگین‌های برتر