دیدگاه کاربران
4
بر اساس امتیاز 2 دانشجو
1
2
3
4
5

هک اندروید | هک اندروید، تست نفوذ اندروید، امنیت و هک اپلیکیشنها، هک اخلاقی اپلیکیشنها و دستگاههای اندرویدی
آشنایی با تاریخچه و اکوسیستم Android و نحوه عملکرد این سیستمعامل
شناخت معماری Android، Software Stack و Android Runtime
آشنایی با Android Security Model، Application Sandboxing، Permissions و SELinux
شناخت Android Internals و Android Components
4 ساعت ویدئو
8 جلسه متنی
گواهینامه مکتبخونه
دسترسی مادامالعمر به محتوای دوره
زیرنویس اختصاصی مکتبخونه
حداقل ۴ گیگابایت RAM؛ مقدار پیشنهادی ۸ گیگابایت
سیستم با پردازنده ۶۴ بیتی
حداقل ۱۰ گیگابایت فضای خالی دیسک
فعال بودن Virtualization Technology در BIOS، مانند Intel VT-x
Android 11
آشنایی یا علاقه جدی به ابزارها و تکنیکهای امنیت و تست نفوذ
داشتن انگیزه و علاقه به یادگیری Android Security / Penetration Testing
تمام ابزارها و منابع مورد استفاده در دوره رایگان هستند
پیشنیاز تخصصی دیگری لازم نیست؛ دوره از مباحث پایه شروع میشود.
امروزه تلفنهای همراه، تبلتها و سایر دستگاههای هوشمند به بخش جداییناپذیری از زندگی روزمره تبدیل شدهاند و اطلاعات حساسی مانند مخاطبین، رمزهای عبور، ایمیلها و سایر دادههای شخصی را در خود نگهداری میکنند. به همین دلیل، امنیت دستگاهها و اپلیکیشنهای موبایل اهمیت بسیار زیادی پیدا کرده است.
در این دوره یاد میگیرید چگونه امنیت اپلیکیشنهای Android را بهصورت اخلاقی و در محیطهای مجاز بررسی کنید. آموزش از مفاهیم پایه شروع میشود و بهصورت مرحلهبهمرحله، همراه با تمرینها و Demonstrationهای عملی، شما را با ساختار داخلی Android، معماری آن، مدل امنیتی و روشهای تحلیل و تست امنیتی اپلیکیشنهای Android آشنا میکند.
ابتدا با تاریخچه و اکوسیستم Android، معماری Android، Software Stack، Android Runtime و ساختار فایلهای APK آشنا میشوید. سپس مدل امنیتی Android شامل Application Sandboxing، Permissions و SELinux را بررسی میکنید تا درک بهتری از نحوه محافظت Android از اپلیکیشنها و دادههای کاربران داشته باشید.
در ادامه، مباحث Android Internals، Android Components و Developer Overview را یاد میگیرید و یک Android Virtual Device ایجاد میکنید. همچنین با راهاندازی محیط آزمایشگاهی و ابزارهای موردنیاز برای انجام تستهای امنیتی Android کار خواهید کرد.
در بخش Android Static Security Analysis، با مفاهیمی مانند Reverse Engineering، Information Gathering، تحلیل APK، Repackaging و Resigning، Static Analysis با MobSF، Root Detection و Obfuscation Techniques آشنا میشوید.
در بخش Android Penetration Testing نیز با OWASP Mobile Top 10 و آسیبپذیریهای رایج اپلیکیشنهای موبایل آشنا میشوید و امنیت اپلیکیشنهای آسیبپذیر را در یک محیط آزمایشگاهی بررسی میکنید.
این دوره از سطح مقدماتی شروع میشود و برای افراد در سطوح مختلف طراحی شده است. هدف آن این است که در پایان دوره، علاوه بر شناخت مبانی Android و امنیت آن، درک عملی مناسبی از نحوه تحلیل اپلیکیشنهای Android و فرایند Android Penetration Testing به دست آورید.
برای شروع دوره به دانش قبلی خاصی نیاز ندارید و مباحث و ابزارها از پایه معرفی میشوند. آموزش با ابزارهای رایگان و پرکاربرد انجام میشود و مسیر یادگیری بهصورت ساده، مرحلهبهمرحله و همراه با تمرین دنبال میشود.
بر اساس امتیاز 2 دانشجو
پس از گذراندن دوره به صورت آنلاین در سایت مکتبخونه، گواهینامه رسمی پایان دوره به زبان فارسی و انگلیسی، توسط مکتبخونه به اسم شما صادر شده و در اختیار شما قرار میگیرد.
کیفیت این آموزش توسط مکتبخونه تضمین شده است. در صورت عدم رضایت، با شرایط زیر میتوانید درخواست بازگشت وجه کنید.
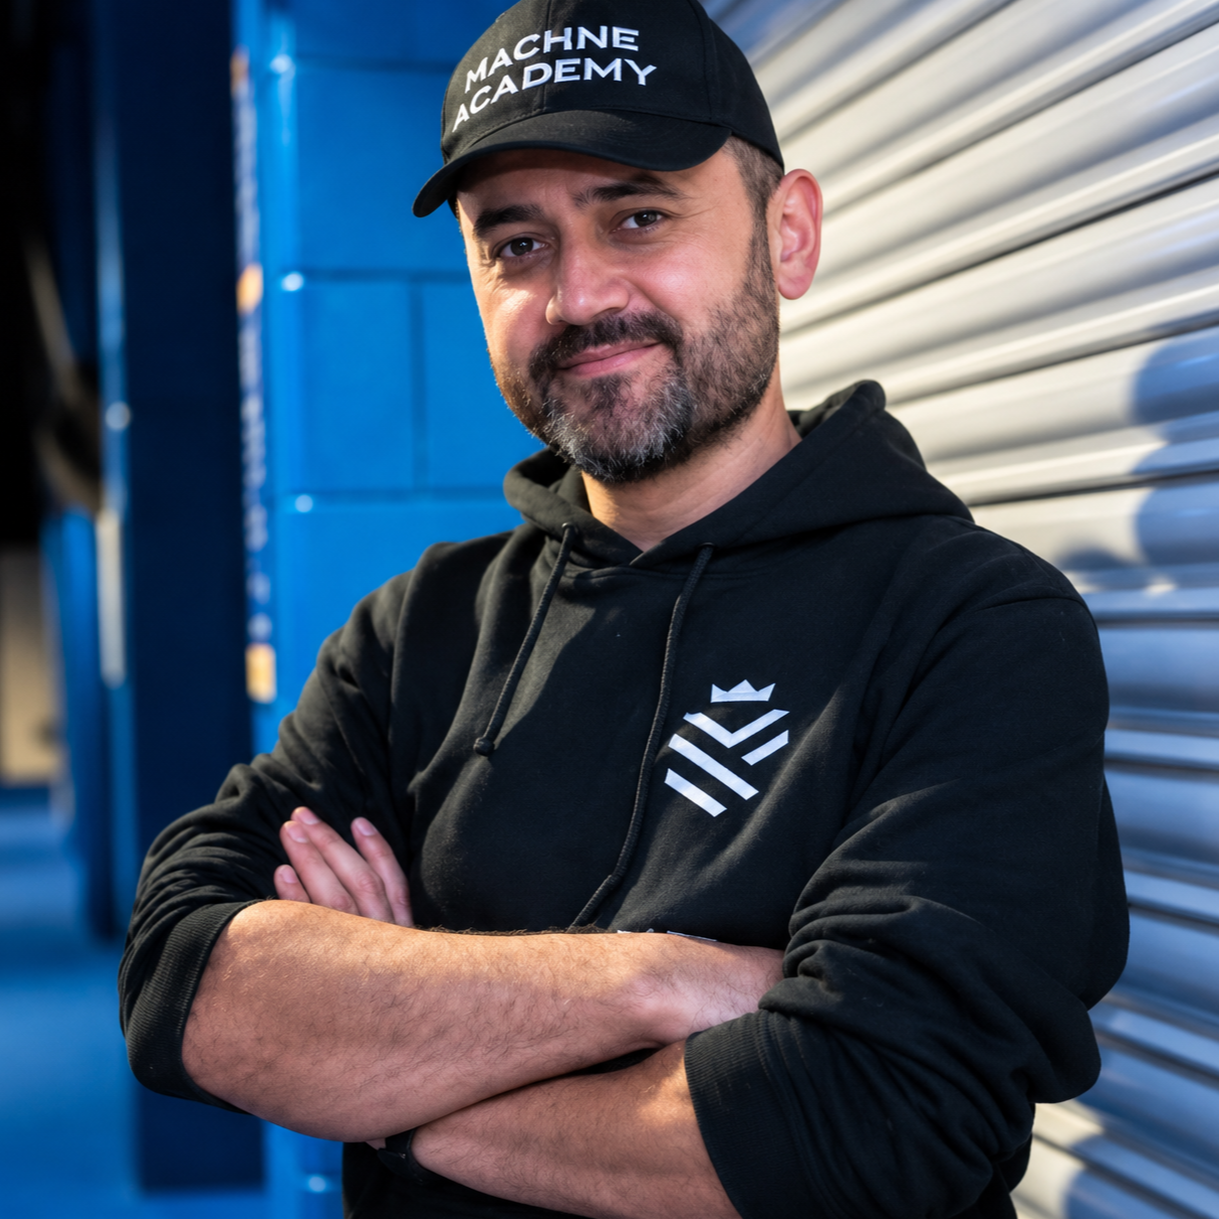
Muharrem AYDIN مهندس کامپیوتر، متخصص امنیت سایبری و مدرس حوزه Ethical Hacking و Cyber Security است. او بیش از ۲۰ سال سابقه فعالیت در مهندسی نرمافزار دارد و در طول مسیر حرفهای خود در نقشهایی مانند Software Developer، Product Manager و Integration Architect فعالیت کرده است. همچنین حدود ۱۵ سال است که بهصورت تخصصی در حوزه امنیت سایبری فعالیت میکند.
او در زمینه Penetration Testing و Security Auditing تجربه عملی گستردهای دارد و در پروژههای ارزیابی امنیتی برای سازمانهایی از حوزههای مالی، نظامی، دولتی و مخابراتی مشارکت کرده است. همچنین در زمینه مشاوره امنیت سایبری با شرکتها و بانکهای بینالمللی از جمله ING Bank، HSBC و CitiBank همکاری داشته است.
حوزههای تخصصی Muharrem AYDIN شامل Cyber Security، Ethical Hacking، Penetration Testing، Application Security، تحلیل کد منبع، توسعه نرمافزار امن، پاسخگویی به رخدادهای امنیتی و مدیریت امنیت اطلاعات است. او همچنین با طیف گستردهای از ابزارها و سامانههای امنیتی متنباز مانند OpenVAS، OSSEC، OSSIM، Snort، Suricata و ModSecurity کار کرده است.
Muharrem AYDIN علاوه بر فعالیت حرفهای در صنعت، سابقه تدریس دانشگاهی و آموزش تخصصی امنیت سایبری را نیز دارد. او در دورههای آموزشی خود تلاش میکند دانش نظری را با تجربههای عملی امنیت و تست نفوذ ترکیب کند.
در دوره Android Hacking: Ethical Hacking for Android Apps & Devices، این تجربه در آموزش امنیت Android، معماری و مدل امنیتی آن، تحلیل APK، تحلیل ایستا، Reverse Engineering، ارزیابی امنیت برنامههای Android و مباحث OWASP Mobile Top 10 به کار گرفته شده است.
هک اندروید: هک اخلاقی اپلیکیشنها و دستگاههای اندرویدی